ข้อมูลพนักงานกระทรวงมาตุภูมิสหรัฐรั่วไหลหลายหมื่นคน
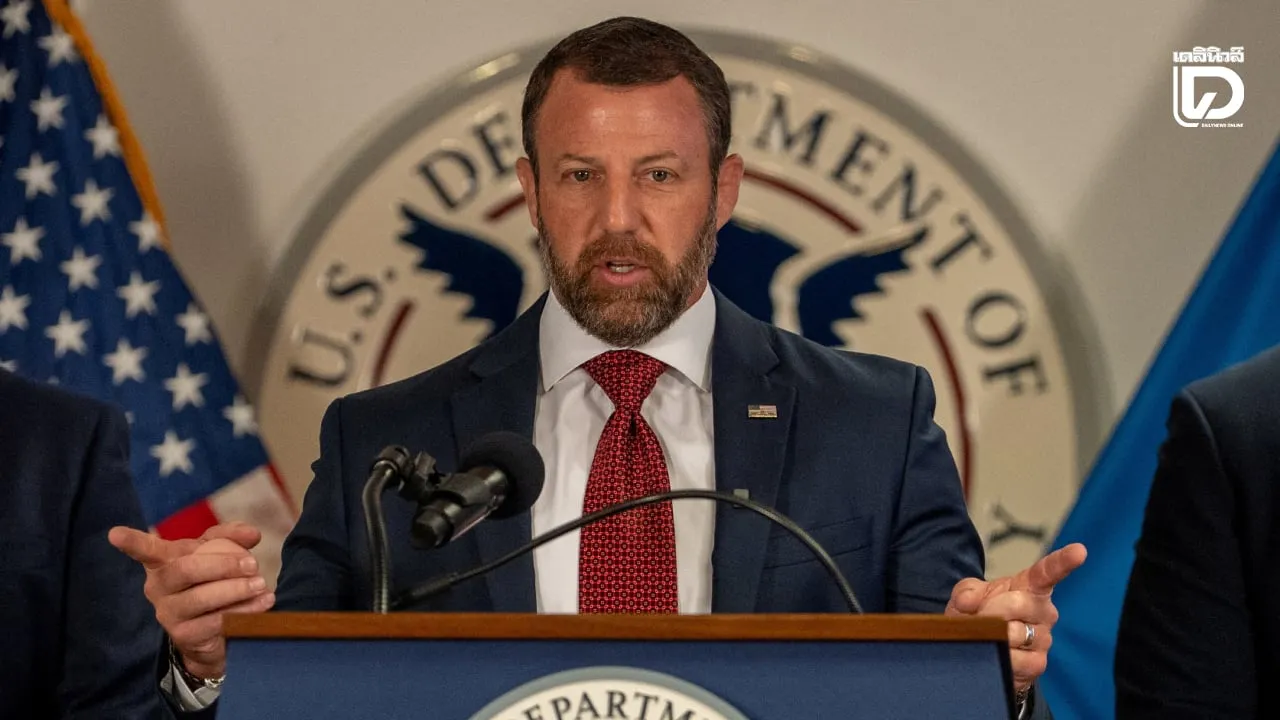
ข้อมูลพนักงานกระทรวงมาตุภูมิสหรัฐรั่วไหลหลายหมื่นคน กลายเป็นประเด็นด้านความมั่นคงไซเบอร์ที่ได้รับความสนใจอย่างมาก หลังมีการเปิดเผยข้อมูลบุคลากรของหน่วยงานภายใต้กระทรวงความมั่นคงแห่งมาตุภูมิสหรัฐ หรือ DHS โดยข้อมูลที่ปรากฏอาจทำให้เจ้าหน้าที่จำนวนมากตกอยู่ในความเสี่ยง ทั้งจากการถูกหลอกลวง การโจมตีแบบเจาะจงเป้าหมาย และการนำข้อมูลไปใช้ในทางที่ผิด
สำนักข่าวรอยเตอร์สรายงานจากกรุงวอชิงตันว่า กระทรวงความมั่นคงแห่งมาตุภูมิสหรัฐรับทราบเหตุการณ์ดังกล่าวแล้ว พร้อมระบุว่ากำลังเร่งตรวจสอบและดำเนินมาตรการแก้ไขอย่างจริงจัง หน่วยงานยังยืนยันว่าจะพยายามคุ้มครองพนักงานอย่างเหมาะสม และจะแจ้งความคืบหน้าให้สาธารณชนทราบเมื่อมีข้อมูลเพิ่มเติม
ข้อมูลพนักงานกระทรวงมาตุภูมิสหรัฐรั่วไหลหลายหมื่นคน
เหตุการณ์ครั้งนี้ถูกเปิดเผยโดยกลุ่มไม่แสวงผลกำไรที่ทำงานด้านความโปร่งใสของข้อมูล โดยกลุ่มดังกล่าวระบุว่าได้รับข้อมูลจากกลุ่มที่ใช้ชื่อว่า “กระทรวงสันติภาพ” แม้ยังไม่มีรายละเอียดที่ยืนยันได้อย่างสมบูรณ์เกี่ยวกับผู้ที่อยู่เบื้องหลัง แต่การเปิดเผยข้อมูลทำให้เกิดคำถามเกี่ยวกับระบบรักษาความปลอดภัยของหน่วยงานรัฐ และกระบวนการควบคุมการเข้าถึงข้อมูลภายใน
ข้อมูลที่ถูกเปิดเผยประกอบด้วยชื่อ หมายเลขโทรศัพท์ และที่อยู่อีเมลของพนักงานจากหลายหน่วยงานในสังกัดกระทรวงความมั่นคงแห่งมาตุภูมิสหรัฐ ได้แก่ สำนักงานตรวจคนเข้าเมืองและศุลกากร หรือไอซีอี สำนักงานศุลกากรและป้องกันชายแดน หรือซีบีพี สำนักงานสืบสวนความมั่นคงแห่งมาตุภูมิ หรือเอชเอสไอ และสำนักงานความมั่นคงปลอดภัยไซเบอร์และโครงสร้างพื้นฐาน หรือซีไอเอสเอ
ข้อมูลพนักงานกระทรวงมาตุภูมิสหรัฐรั่วไหลหลายหมื่นคนกระทบอะไรบ้าง
นอกจากข้อมูลติดต่อพื้นฐานแล้ว รายงานยังระบุว่าข้อมูลบางส่วนอาจมีตำแหน่งงาน กลุ่มอีเมล และรายละเอียดภารกิจของเจ้าหน้าที่ ซึ่งอาจแสดงให้เห็นว่าบุคคลใดรับผิดชอบงานพิเศษ งานเฝ้าระวัง งานนิติวิทยาศาสตร์คอมพิวเตอร์ หรือภารกิจด้านการสืบสวนและข่าวกรอง ข้อมูลลักษณะนี้มีความละเอียดอ่อน เพราะผู้ไม่หวังดีสามารถนำไปวิเคราะห์โครงสร้างบุคลากรและเลือกเป้าหมายได้แม่นยำขึ้น
ผู้เชี่ยวชาญด้านความปลอดภัยไซเบอร์มักมองว่าข้อมูลชื่อ อีเมล และหมายเลขโทรศัพท์อาจเป็นจุดเริ่มต้นของการโจมตีหลายรูปแบบ เช่น อีเมลปลอมที่เลียนแบบผู้บังคับบัญชา การหลอกให้เปิดไฟล์อันตราย การส่งลิงก์ฟิชชิง หรือการติดต่อทางโทรศัพท์เพื่อขอข้อมูลเพิ่มเติม หากผู้โจมตีมีรายละเอียดตำแหน่งงานและภารกิจของเจ้าหน้าที่อยู่แล้ว การสร้างเรื่องหลอกลวงให้ดูน่าเชื่อถือก็ทำได้ง่ายมากขึ้น
เหตุการณ์นี้ยังเกิดขึ้นในช่วงที่หน่วยงานรัฐบาลสหรัฐหลายแห่งเผชิญปัญหาข้อมูลรั่วไหลต่อเนื่อง ก่อนหน้านี้ในเดือนกันยายน กลุ่มแฮกเกอร์ที่ใช้ชื่อว่า “ไชนีฮันเตอร์ส” หรือ ShinyHunters อ้างว่าได้ขโมยข้อมูลจำนวนมากจากสำนักงานสอบสวนกลางสหรัฐ หรือเอฟบีไอ โดยข้อมูลที่กล่าวอ้างรวมถึงรายละเอียดงานที่มีความละเอียดอ่อนและข้อมูลทางการแพทย์ของพนักงานหลายพันคน
นอกจากนี้ กระทรวงกลาโหมสหรัฐยังถูกฟ้องร้องแบบกลุ่ม หลังเกิดเหตุที่เปิดเผยข้อมูลของบุคลากรทหารทั้งในอดีตและปัจจุบันจำนวนหลายล้านคน เมื่อพิจารณาร่วมกับกรณีล่าสุด จึงเห็นได้ว่าการปกป้องข้อมูลบุคลากรภาครัฐไม่ใช่เพียงเรื่องทางเทคนิค แต่เกี่ยวข้องกับความปลอดภัยของบุคคล ภารกิจของหน่วยงาน และความเชื่อมั่นของประชาชนโดยตรง
หน่วยงานควรรับมืออย่างไรหลังเกิดข้อมูลรั่วไหล
- เร่งตรวจสอบขอบเขตความเสียหาย: ควรระบุให้ชัดว่าข้อมูลใดถูกเข้าถึงหรือถูกนำออกไป รวมถึงตรวจสอบระยะเวลาที่ผู้ไม่หวังดีอยู่ในระบบ
- แจ้งเตือนผู้ได้รับผลกระทบ: พนักงานควรได้รับคำแนะนำเกี่ยวกับการเปลี่ยนรหัสผ่าน การเฝ้าระวังอีเมล และการรับมือกับสายโทรศัพท์ที่น่าสงสัย
- เพิ่มการยืนยันตัวตน: การใช้ระบบยืนยันตัวตนหลายขั้นตอนช่วยลดความเสี่ยง แม้รหัสผ่านหรือข้อมูลติดต่อจะถูกเปิดเผยแล้ว
- จำกัดการเข้าถึงข้อมูล: หน่วยงานควรให้สิทธิ์เฉพาะผู้ที่จำเป็นต้องใช้ข้อมูล และทบทวนสิทธิ์อย่างสม่ำเสมอ
- สื่อสารอย่างโปร่งใส: การรายงานข้อเท็จจริงอย่างรวดเร็วช่วยลดข่าวลือและทำให้ผู้ได้รับผลกระทบสามารถป้องกันตัวเองได้ทันเวลา
สำหรับประชาชนทั่วไป เหตุการณ์นี้เป็นบทเรียนว่าข้อมูลส่วนตัวที่ดูเหมือนไม่สำคัญ เช่น ชื่อ อีเมล หรือหมายเลขโทรศัพท์ สามารถนำไปเชื่อมโยงกับข้อมูลอื่นจนกลายเป็นความเสี่ยงขนาดใหญ่ได้ ผู้ใช้งานควรหลีกเลี่ยงการเปิดเผยข้อมูลเกินจำเป็น ตั้งรหัสผ่านที่ไม่ซ้ำกัน เปิดใช้การยืนยันตัวตนหลายขั้นตอน และตรวจสอบที่มาของข้อความหรือลิงก์ทุกครั้งก่อนคลิก
กรณีข้อมูลพนักงานกระทรวงมาตุภูมิสหรัฐรั่วไหลหลายหมื่นคน จึงไม่ควรถูกมองเป็นเพียงข่าวการโจมตีระบบครั้งหนึ่งเท่านั้น แต่ควรเป็นสัญญาณให้ทุกองค์กรยกระดับการจัดเก็บข้อมูล การตรวจจับความผิดปกติ และการแจ้งเตือนผู้ได้รับผลกระทบอย่างจริงจัง ความปลอดภัยไซเบอร์ที่ดีต้องอาศัยทั้งเทคโนโลยี บุคลากร และความโปร่งใสควบคู่กัน หากหน่วยงานใดพบเหตุผิดปกติ ควรรีบตรวจสอบและสื่อสารอย่างตรงไปตรงมา เพื่อจำกัดความเสียหายและสร้างความเชื่อมั่นในระยะยาว
ที่มา – เว็บไซต์ข้อมูลรั่วไหล ปล่อยข้อมูลพนักงานกระทรวงมาตุภูมิสหรัฐ “หลายหมื่นคน”