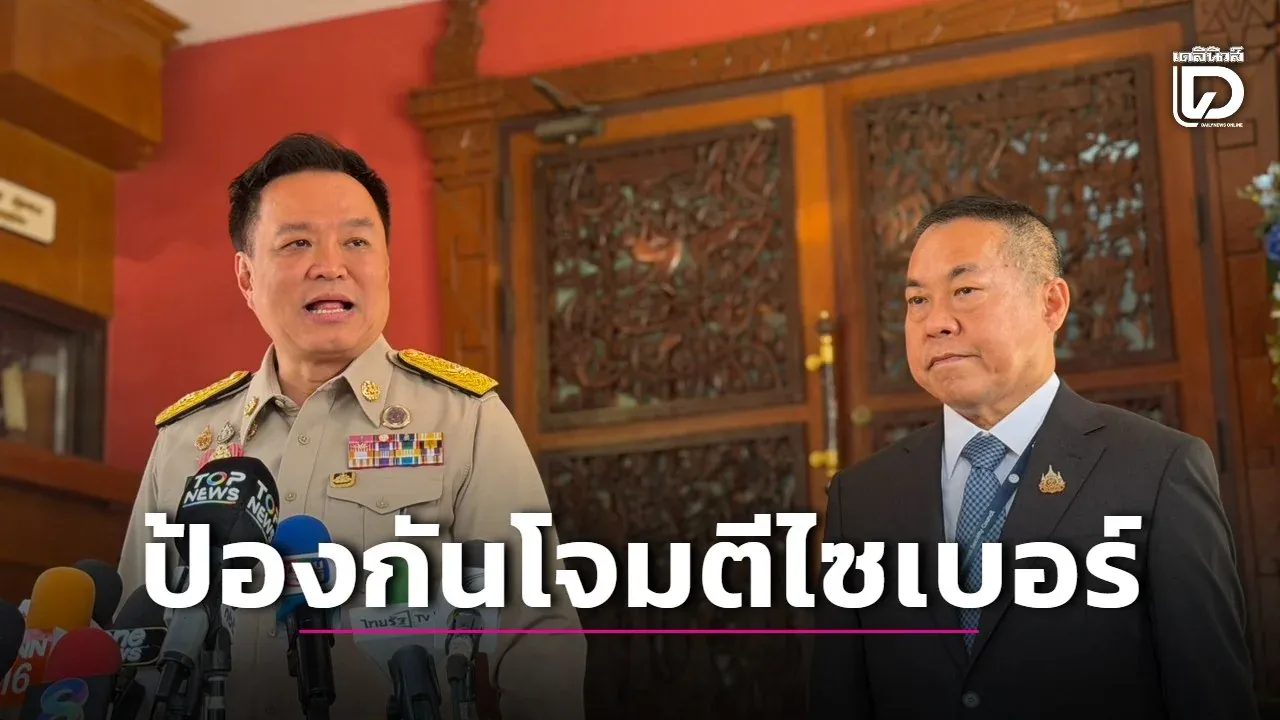
นายกฯ สั่งฝ่ายความมั่นคง-ดีอีระดมทุกวิธีรับมือภัยไซเบอร์
สถานการณ์ภัยไซเบอร์ในปัจจุบันไม่ใช่เรื่องไกลตัวอีกต่อไป เพราะการโจมตีสามารถเกิดขึ้นได้กับหน่วยงานราชการ ธนาคาร ตลาดทุน ระบบสาธารณูปโภค รวมถึงประชาชนทั่วไป นายกรัฐมนตรีจึงมีข้อสั่งการให้หน่วยงานด้านความมั่นคงและกระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม หรือดีอี ระดมทุกวิธีเพื่อป้องกันและแก้ไขภัยไซเบอร์อย่างจริงจัง โดยเน้นทั้งการเตรียมความพร้อม การรับมือเมื่อเกิดเหตุ และการฟื้นฟูระบบให้กลับมาใช้งานได้โดยเร็ว
ประเด็นดังกล่าวถูกหยิบยกขึ้นหารือในการประชุมสภาความมั่นคงแห่งชาติ ครั้งที่ 7/2569 ซึ่งมีผู้แทนจากหน่วยงานสำคัญเข้าร่วม อาทิ กระทรวงดีอี ธนาคารแห่งประเทศไทย และตลาดหลักทรัพย์แห่งประเทศไทย การประชุมครั้งนี้ไม่ได้มุ่งสร้างความตื่นตระหนกให้ประชาชน แต่เป็นการวางแผนเชิงรุก เพื่อให้ประเทศไทยมีแนวทางที่ชัดเจนหากต้องเผชิญกับเหตุการณ์ไซเบอร์ที่รุนแรงขึ้น
นายกฯ สั่งฝ่ายความมั่นคง-ดีอีระดมทุกวิธีรับมือภัยไซเบอร์
หัวใจสำคัญของข้อสั่งการคือการให้หน่วยงานที่เกี่ยวข้องนำทรัพยากร บุคลากร และเทคโนโลยีที่มีอยู่มาใช้ให้เกิดประโยชน์สูงสุด พร้อมศึกษาบทเรียนจากเหตุการณ์ที่เกิดขึ้นในต่างประเทศ เพื่อนำมาปรับปรุงแผนป้องกันของไทยให้ทันต่อรูปแบบการโจมตีที่เปลี่ยนแปลงอยู่ตลอดเวลา การทำงานจึงไม่ได้จำกัดอยู่เพียงการป้องกันก่อนเกิดเหตุ แต่ยังครอบคลุมถึงการตรวจจับ การควบคุมความเสียหาย การแก้ไขปัญหา และการกู้คืนระบบ หรือ Recovery หลังเกิดเหตุด้วย
นายกรัฐมนตรีกำชับให้ทุกหน่วยงานเตรียมแผนรองรับหลายรูปแบบ เพราะภัยไซเบอร์อาจเกิดขึ้นพร้อมกันในหลายระบบ เช่น ระบบการเงิน ระบบสื่อสาร หรือโครงสร้างพื้นฐานสำคัญ หากมีการวางแผนที่ดี หน่วยงานจะสามารถลดเวลาหยุดชะงักและลดผลกระทบต่อประชาชนได้มากขึ้น ขณะเดียวกัน การประสานงานระหว่างภาครัฐและภาคเอกชนก็มีความสำคัญไม่แพ้กัน เพราะข้อมูลและระบบสำคัญจำนวนมากอยู่ภายใต้การดูแลของภาคธุรกิจ
นายกฯ สั่งฝ่ายความมั่นคง-ดีอีระดมทุกวิธีรับมือภัยไซเบอร์อย่างไร
เลขาธิการสภาความมั่นคงแห่งชาติเปิดเผยว่า จะมีการจัดตั้งศูนย์ปฏิบัติการของ สมช. เพื่อจัดเตรียมข้อมูลและติดตามสถานการณ์ตั้งแต่ภาวะปกติไปจนถึงภาวะวิกฤติ ศูนย์ดังกล่าวจะทำหน้าที่เชื่อมโยงข้อมูลกับหน่วยงานราชการ ภาคเอกชน และนักวิชาการ เพื่อให้การประเมินสถานการณ์เป็นไปอย่างรวดเร็วและรอบด้าน เมื่อพบสัญญาณผิดปกติ หน่วยงานที่เกี่ยวข้องจะได้แลกเปลี่ยนข้อมูลและดำเนินการได้ทันที
มาตรการป้องกันทางไซเบอร์ของประเทศถูกแบ่งออกเป็น 3 ระดับตามแผนเตรียมความพร้อมแห่งชาติและการบริหารวิกฤติการณ์ ในภาวะปกติ สำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ หรือ สกมช. ร่วมกับกระทรวงดีอี จะเป็นหน่วยงานหลักในการติดตามและกำกับแนวทางต่าง ๆ หากสถานการณ์ยกระดับเป็นภาวะวิกฤติ สภาความมั่นคงแห่งชาติจะเข้ามาประสานงานและกำหนดแนวทางแก้ไขที่เหมาะสม
การแบ่งระดับดังกล่าวช่วยให้แต่ละหน่วยงานเข้าใจบทบาทของตัวเองได้ชัดเจนขึ้น ไม่ว่าจะเป็นผู้เฝ้าระวัง ผู้แจ้งเตือน ผู้รับมือเหตุ หรือผู้ฟื้นฟูระบบ นอกจากนี้ยังช่วยลดความซ้ำซ้อนในการทำงาน และทำให้การตัดสินใจในช่วงเวลาสำคัญมีความรวดเร็วมากขึ้น
ภัยไซเบอร์เกิดขึ้นทุกวัน แต่ระบบยังรับมือได้
ข้อมูลจากการประชุมระบุว่า ปัจจุบันประเทศไทยถูกโจมตีทางไซเบอร์อย่างต่อเนื่อง ทั้งหน่วยงานราชการ ธนาคาร และระบบสาธารณูปโภค อย่างไรก็ตาม หน่วยงานที่รับผิดชอบยังสามารถป้องกันและดูแลระบบต่าง ๆ ได้ตามปกติ ประชาชนจึงยังสามารถใช้บริการทางการเงินและบริการดิจิทัลได้ โดยไม่จำเป็นต้องตื่นตระหนก แต่ควรใช้งานด้วยความระมัดระวังและติดตามประกาศจากหน่วยงานทางการ
แม้ระบบปัจจุบันจะมีความน่าเชื่อถือ แต่ไม่มีระบบใดที่ควรประมาท เนื่องจากวิธีการโจมตีมีการพัฒนาอยู่เสมอ ผู้ไม่หวังดีอาจใช้ปัญญาประดิษฐ์ หรือ AI เพื่อค้นหาจุดอ่อนของระบบและเลือกโจมตีได้แม่นยำขึ้น นั่นทำให้ผู้ดูแลระบบจำเป็นต้องทดสอบความปลอดภัย อัปเดตซอฟต์แวร์ และฝึกซ้อมแผนฉุกเฉินเป็นประจำ
สำหรับภาคธนาคาร ธนาคารแห่งประเทศไทยได้ชี้แจงถึงมาตรการที่ดำเนินการร่วมกับธนาคารพาณิชย์ต่าง ๆ โดยนายกรัฐมนตรีเน้นย้ำว่า หากเกิดเหตุผิดปกติหรือวิกฤติขึ้น ธนาคารต้องเร่งแก้ไขทันที และต้องพยายามไม่ให้ผลกระทบตกอยู่กับประชาชนผู้ฝากเงิน การรักษาความต่อเนื่องของบริการจึงเป็นเรื่องสำคัญพอ ๆ กับการป้องกันการโจมตี
ประชาชนควรเตรียมตัวรับมือภัยไซเบอร์อย่างไร
แม้หน่วยงานรัฐและองค์กรขนาดใหญ่จะมีหน้าที่หลักในการป้องกันภัยไซเบอร์ แต่ประชาชนก็สามารถช่วยลดความเสี่ยงได้ด้วยการปรับพฤติกรรมการใช้งานอินเทอร์เน็ต เรื่องง่าย ๆ เหล่านี้อาจช่วยป้องกันการสูญเสียข้อมูลส่วนตัวและเงินในบัญชีได้อย่างมาก
- ตั้งรหัสผ่านที่คาดเดาได้ยาก และไม่ใช้รหัสเดียวกันในทุกบัญชี
- เปิดใช้งานการยืนยันตัวตนแบบสองขั้นตอนในบริการที่รองรับ
- หลีกเลี่ยงการกดลิงก์หรือดาวน์โหลดไฟล์จากข้อความที่ไม่ทราบแหล่งที่มา
- ตรวจสอบชื่อเว็บไซต์ บัญชีผู้รับเงิน และรายละเอียดธุรกรรมก่อนยืนยันทุกครั้ง
- อัปเดตระบบปฏิบัติการ แอปพลิเคชัน และโปรแกรมป้องกันไวรัสอย่างสม่ำเสมอ
- สำรองข้อมูลสำคัญไว้ในอุปกรณ์หรือระบบที่แยกจากเครื่องใช้งานหลัก
- หากพบความผิดปกติ ให้รีบติดต่อธนาคารหรือหน่วยงานที่เกี่ยวข้องโดยตรง
สิ่งที่ควรจำคือ ภัยไซเบอร์ไม่ได้เกิดขึ้นเฉพาะกับองค์กรขนาดใหญ่ ผู้ใช้ทั่วไปก็อาจตกเป็นเป้าหมายจากการหลอกให้เปิดเผยรหัสผ่าน ติดตั้งแอปปลอม หรือโอนเงินไปยังบัญชีมิจฉาชีพ การมีสติและตรวจสอบข้อมูลก่อนทำรายการจึงเป็นเกราะป้องกันด่านแรกที่ทุกคนทำได้ทันที
การพัฒนาความปลอดภัยต้องทำต่อเนื่อง
กระทรวงดีอีมีแผนเชิญหน่วยงานที่เกี่ยวข้องเข้าร่วมเวิร์กช็อป เพื่อประเมินว่าประเทศไทยยังมีจุดใดต้องพัฒนาเพิ่มเติม แม้ระบบโดยรวมจะยังสามารถดูแลได้ แต่ผู้โจมตียังคงมองหาช่องว่างอยู่ตลอดเวลา การรักษาความปลอดภัยจึงไม่ใช่งานที่ทำครั้งเดียวแล้วจบ แต่ต้องอาศัยการตรวจสอบ ทบทวน และปรับปรุงแผนอย่างต่อเนื่อง
แนวทางของ นายกฯ สั่งฝ่ายความมั่นคง-ดีอีระดมทุกวิธีรับมือภัยไซเบอร์ สะท้อนว่าประเทศกำลังให้ความสำคัญกับความมั่นคงดิจิทัลมากขึ้น ทั้งการทำงานร่วมกันระหว่างหน่วยงาน การเตรียมแผนฟื้นฟู และการนำบทเรียนจากต่างประเทศมาปรับใช้ จุดสำคัญคือทุกฝ่ายต้องทำงานเชิงรุก ไม่รอให้เกิดความเสียหายแล้วจึงค่อยแก้ไข
ในมุมของประชาชน การป้องกันที่ดีที่สุดเริ่มจากเรื่องใกล้ตัว เช่น ไม่เปิดเผยรหัสผ่าน ไม่หลงเชื่อข้อความเร่งด่วน และตรวจสอบธุรกรรมทุกครั้ง หากทุกฝ่ายร่วมมือกันอย่างจริงจัง ประเทศไทยก็จะสามารถลดความเสี่ยงและรับมือภัยไซเบอร์ได้อย่างมั่นคงมากขึ้น ติดตามข่าวสารจากหน่วยงานทางการอยู่เสมอ และอย่าลืมแบ่งปันความรู้เรื่องความปลอดภัยดิจิทัลให้คนรอบตัว เพราะการป้องกันที่ดีเริ่มต้นได้จากเราทุกคน
ที่มา – นายกฯ สั่งฝ่ายความมั่นคง-ดีอีระดมทุกวิธีหาทางป้องกัน-แก้ไขภัยไซเบอร์