ยกระดับคุมภัยไซเบอร์ รัฐผนึกกำลังป้องกันภัย AI
ภัยไซเบอร์กำลังกลายเป็นความเสี่ยงใกล้ตัวที่ส่งผลกระทบต่อทั้งภาครัฐ ภาคธุรกิจ และประชาชนทั่วไปอย่างหลีกเลี่ยงไม่ได้ โดยเฉพาะในช่วงที่เทคโนโลยีปัญญาประดิษฐ์ หรือ AI เข้ามามีบทบาทมากขึ้น ผู้ไม่หวังดีสามารถใช้เครื่องมือดิจิทัลเพื่อพัฒนาวิธีโจมตีให้ซับซ้อน รวดเร็ว และตรวจจับได้ยากกว่าเดิม การหารือเพื่อ ยกระดับคุมภัยไซเบอร์ จึงไม่ใช่เรื่องของหน่วยงานใดหน่วยงานหนึ่ง แต่เป็นภารกิจร่วมที่ต้องอาศัยความร่วมมือจากทุกฝ่าย
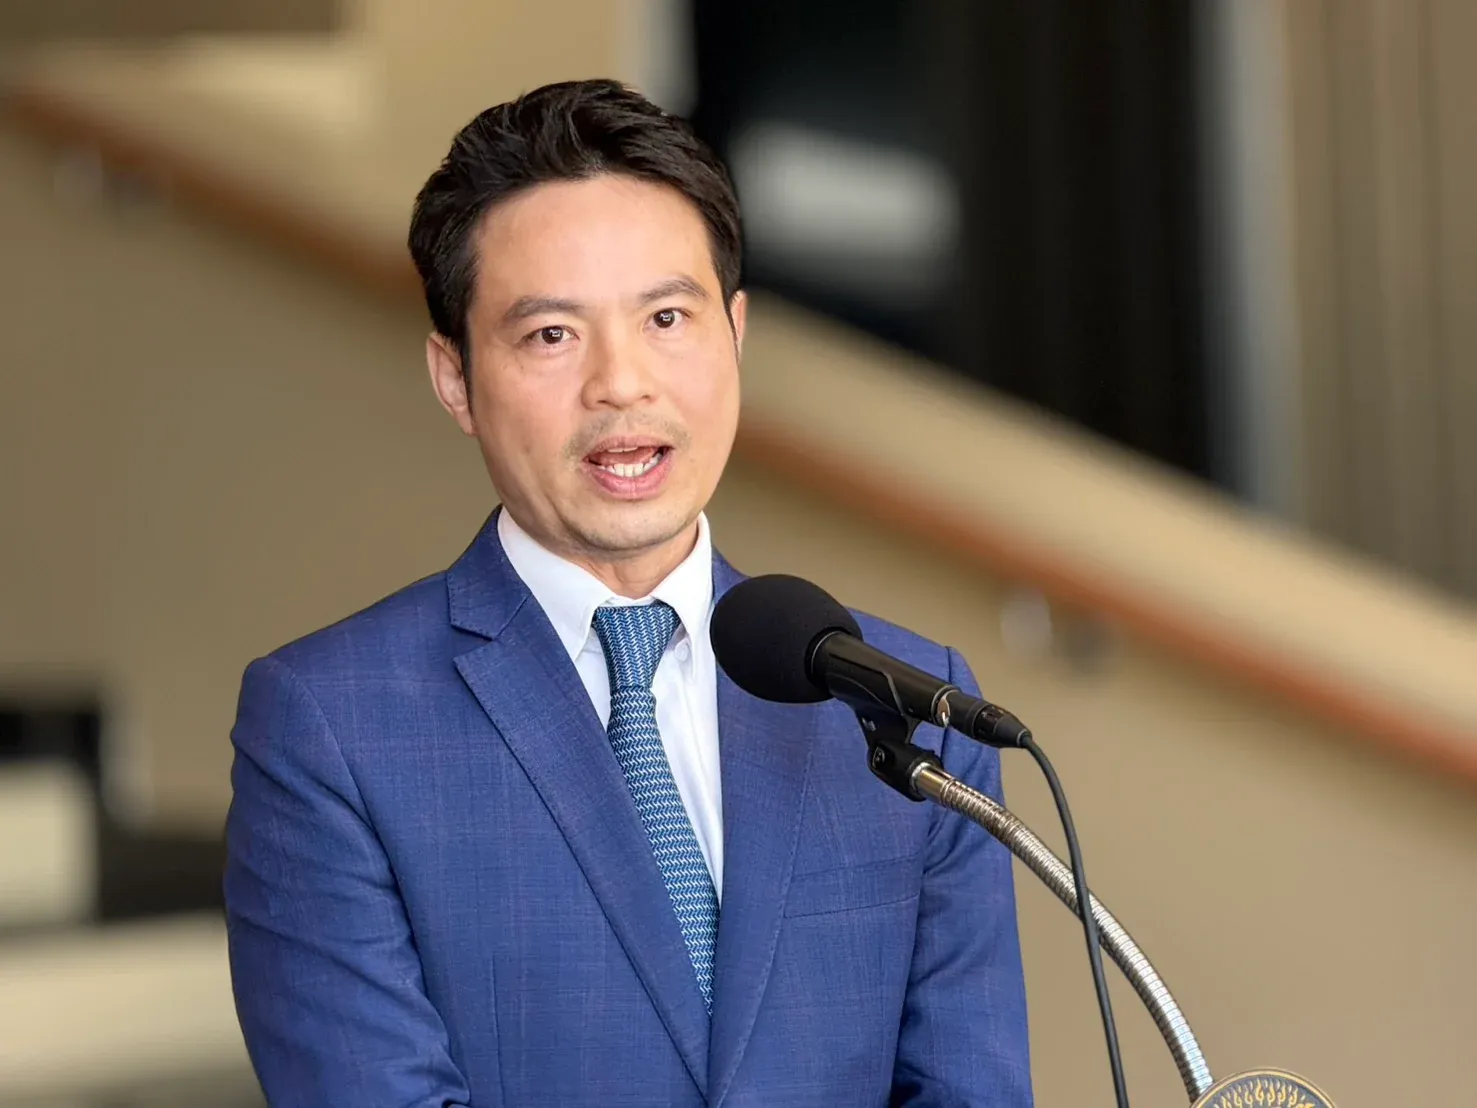
นายภราดร ปริศนานันทกุล รัฐมนตรีประจำสำนักนายกรัฐมนตรี ในฐานะผู้กำกับดูแลสำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ หรือ สกมช. เปิดเผยว่า ปัจจุบันรูปแบบการโจมตีทางไซเบอร์พัฒนาอย่างรวดเร็ว โดยเฉพาะการโจมตีที่ใช้ AI เป็นเครื่องมือ ทั้งการปลอมแปลงข้อมูล การหลอกลวงแบบเจาะจงบุคคล และการเจาะระบบโครงสร้างพื้นฐานที่เกี่ยวข้องกับชีวิตประจำวันของประชาชน
ยกระดับคุมภัยไซเบอร์ ด้วยความร่วมมือทุกภาคส่วน
แนวทางสำคัญของรัฐบาลคือการทำงานเชิงรุก ไม่รอให้เกิดความเสียหายแล้วจึงค่อยแก้ไข แต่ต้องประเมินความเสี่ยงและเตรียมแผนรับมือไว้ล่วงหน้า สกมช. เตรียมหารือร่วมกับสภาความมั่นคงแห่งชาติ หรือ สมช. รวมถึงหน่วยงานภาครัฐและภาคเอกชน เพื่อกำหนดมาตรการป้องกันที่เหมาะสมกับสถานการณ์ โดยมีแนวคิดสำคัญคือ “ล้อมคอกก่อนวัวหาย” ซึ่งสะท้อนว่าการป้องกันล่วงหน้ามีความสำคัญไม่แพ้การแก้ปัญหาเมื่อเกิดเหตุแล้ว
การประสานงานจะครอบคลุมโครงสร้างพื้นฐานสำคัญหลายด้าน ไม่ว่าจะเป็นระบบสาธารณสุข การเงิน การขนส่งโลจิสติกส์ การสื่อสาร และบริการดิจิทัลที่ประชาชนใช้งานในแต่ละวัน เพราะหากระบบเหล่านี้หยุดชะงักเพียงช่วงเวลาสั้น ๆ ก็อาจกระทบต่อความปลอดภัย เศรษฐกิจ และความเชื่อมั่นของประเทศได้
ยกระดับคุมภัยไซเบอร์ ปกป้องระบบสำคัญของประเทศ
ก่อนหน้านี้ สกมช. ได้ประสานงานกับกระทรวงสาธารณสุข เพื่อดูแลความปลอดภัยของคลังเลือดในโรงพยาบาลและสภากาชาดไทย ระบบดังกล่าวถือเป็นโครงสร้างพื้นฐานที่ต้องมีความพร้อมสูง เพราะเกี่ยวข้องโดยตรงกับการรักษาพยาบาลและชีวิตของผู้ป่วย การป้องกันภัยไซเบอร์จึงต้องครอบคลุมทั้งระบบจัดเก็บข้อมูล ระบบควบคุมการเบิกจ่าย และเครือข่ายที่เชื่อมโยงระหว่างหน่วยงาน
ในด้านเศรษฐกิจ นายเอกนิติ นิติทัณฑ์ประภาศ รองนายกรัฐมนตรีและรัฐมนตรีว่าการกระทรวงการคลัง ได้หารือร่วมกับธนาคารแห่งประเทศไทย เพื่อวางแนวทางดูแลระบบการเงินให้มีความมั่นคงมากขึ้น การป้องกันต้องครอบคลุมธนาคาร ผู้ให้บริการชำระเงิน ระบบธุรกรรมออนไลน์ และข้อมูลทางการเงินของประชาชน เนื่องจากอาชญากรไซเบอร์มักใช้วิธีหลอกให้ผู้เสียหายเปิดเผยข้อมูลส่วนตัว หรือเข้าควบคุมบัญชีผ่านช่องทางดิจิทัล
นอกจากระบบการเงินแล้ว ระบบโลจิสติกส์และการสื่อสารก็มีความสำคัญไม่แพ้กัน หากเกิดการโจมตีจนระบบขนส่งหรือเครือข่ายสื่อสารขัดข้อง อาจทำให้การส่งสินค้า การให้บริการฉุกเฉิน และการติดต่อระหว่างประชาชนกับหน่วยงานรัฐหยุดชะงัก ดังนั้นการจัดทำแผนสำรอง การสำรองข้อมูล และการซ้อมรับมือเหตุการณ์จึงควรดำเนินการอย่างต่อเนื่อง
ภัยไซเบอร์ยุค AI ต้องรับมืออย่างไร
การโจมตีที่ใช้ AI ทำให้ผู้ไม่หวังดีสร้างข้อความหลอกลวงที่มีความน่าเชื่อถือมากขึ้น รวมถึงสร้างเสียงหรือภาพปลอมเพื่อแอบอ้างเป็นบุคคลสำคัญได้ง่ายขึ้น หน่วยงานต่าง ๆ จึงควรยกระดับทักษะของบุคลากรให้สามารถสังเกตความผิดปกติ ตรวจสอบแหล่งที่มาของข้อมูล และรายงานเหตุการณ์ได้อย่างรวดเร็ว การใช้ระบบรักษาความปลอดภัยเพียงอย่างเดียวอาจไม่เพียงพอ หากผู้ใช้งานยังขาดความรู้และเผลอเปิดช่องให้มิจฉาชีพ
มาตรการที่หน่วยงานควรให้ความสำคัญประกอบด้วยการอัปเดตซอฟต์แวร์และระบบปฏิบัติการอย่างสม่ำเสมอ การใช้รหัสผ่านที่คาดเดาได้ยาก การเปิดระบบยืนยันตัวตนหลายขั้นตอน และการจำกัดสิทธิ์การเข้าถึงข้อมูลตามหน้าที่ของแต่ละคน นอกจากนี้ควรตรวจสอบบันทึกการใช้งานระบบอย่างต่อเนื่อง เพื่อค้นหาพฤติกรรมผิดปกติและหยุดยั้งความเสียหายให้เร็วที่สุด
- จัดทำบัญชีระบบและข้อมูลสำคัญที่ต้องได้รับการปกป้องเป็นลำดับแรก
- สำรองข้อมูลในสถานที่หรือระบบที่แยกจากเครือข่ายหลัก
- ทดสอบแผนรับมือเหตุโจมตีและแผนกู้คืนระบบเป็นประจำ
- อบรมบุคลากรให้รู้เท่าทันอีเมล ลิงก์ และไฟล์ที่น่าสงสัย
- กำหนดช่องทางแจ้งเหตุและผู้รับผิดชอบอย่างชัดเจน
- แลกเปลี่ยนข้อมูลภัยคุกคามระหว่างหน่วยงานเพื่อป้องกันการโจมตีซ้ำ
สำหรับประเด็นงบประมาณในการจัดซื้ออุปกรณ์หรือระบบป้องกันภัยไซเบอร์ นายภราดรยืนยันว่า ภัยไซเบอร์เป็นความท้าทายที่รัฐบาลทั่วโลกต้องเร่งติดตามให้ทัน รัฐบาลไทยพร้อมสนับสนุนงบประมาณแก่หน่วยงานต่าง ๆ เพื่อเพิ่มความเข้มงวดของมาตรการป้องกันให้มากที่สุด การลงทุนด้านความปลอดภัยจึงควรมองเป็นการลดความเสี่ยงระยะยาว ไม่ใช่ค่าใช้จ่ายที่เกิดขึ้นเฉพาะช่วงมีเหตุการณ์
อย่างไรก็ตาม งบประมาณเพียงอย่างเดียวไม่สามารถแก้ปัญหาได้ทั้งหมด หน่วยงานจำเป็นต้องมีบุคลากรที่มีความเชี่ยวชาญ มีมาตรฐานการทำงานที่ชัดเจน และมีการประเมินระบบอย่างสม่ำเสมอ ภาคเอกชนเองก็ควรยกระดับมาตรฐานความปลอดภัย พร้อมแจ้งเตือนลูกค้าอย่างโปร่งใสเมื่อพบความเสี่ยง ขณะที่ประชาชนควรตรวจสอบข้อมูลก่อนคลิกลิงก์ ไม่เปิดเผยรหัสผ่านหรือรหัสยืนยันตัวตน และรีบติดต่อผู้ให้บริการทันทีเมื่อพบธุรกรรมผิดปกติ
ภาพรวมของการ ยกระดับคุมภัยไซเบอร์ จึงควรเดินหน้าในสามด้านพร้อมกัน ได้แก่ การป้องกันก่อนเกิดเหตุ การตรวจจับและตอบสนองอย่างรวดเร็ว และการฟื้นฟูระบบให้กลับมาใช้งานได้โดยเร็วที่สุด หากทุกภาคส่วนร่วมมือกันอย่างจริงจัง ประเทศไทยจะมีโอกาสลดผลกระทบจากภัยคุกคามรูปแบบใหม่ และสร้างความเชื่อมั่นให้ประชาชนใช้บริการดิจิทัลได้อย่างปลอดภัยมากขึ้น
มุมมองส่งท้าย: ภัยไซเบอร์ไม่ใช่เรื่องไกลตัวอีกต่อไป การเตรียมพร้อมตั้งแต่วันนี้ ทั้งในระดับรัฐบาล องค์กร และครัวเรือน คือกุญแจสำคัญที่จะช่วยให้สังคมดิจิทัลเดินหน้าต่อได้อย่างมั่นคง ทุกคนสามารถเริ่มต้นได้จากการปกป้องบัญชีของตนเองและเรียนรู้วิธีรับมือภัยออนไลน์อย่างสม่ำเสมอ
ที่มา – ‘ภราดร’ถก’สกมช.-สมช.-แบงก์ชาติ’ ยกระดับคุม’ภัยไซเบอร์’ ยันรัฐพร้อมหนุน