ซูเปอร์มาร์เก็ตยุโรปอุดช่องโหว่แฮกตู้แช่
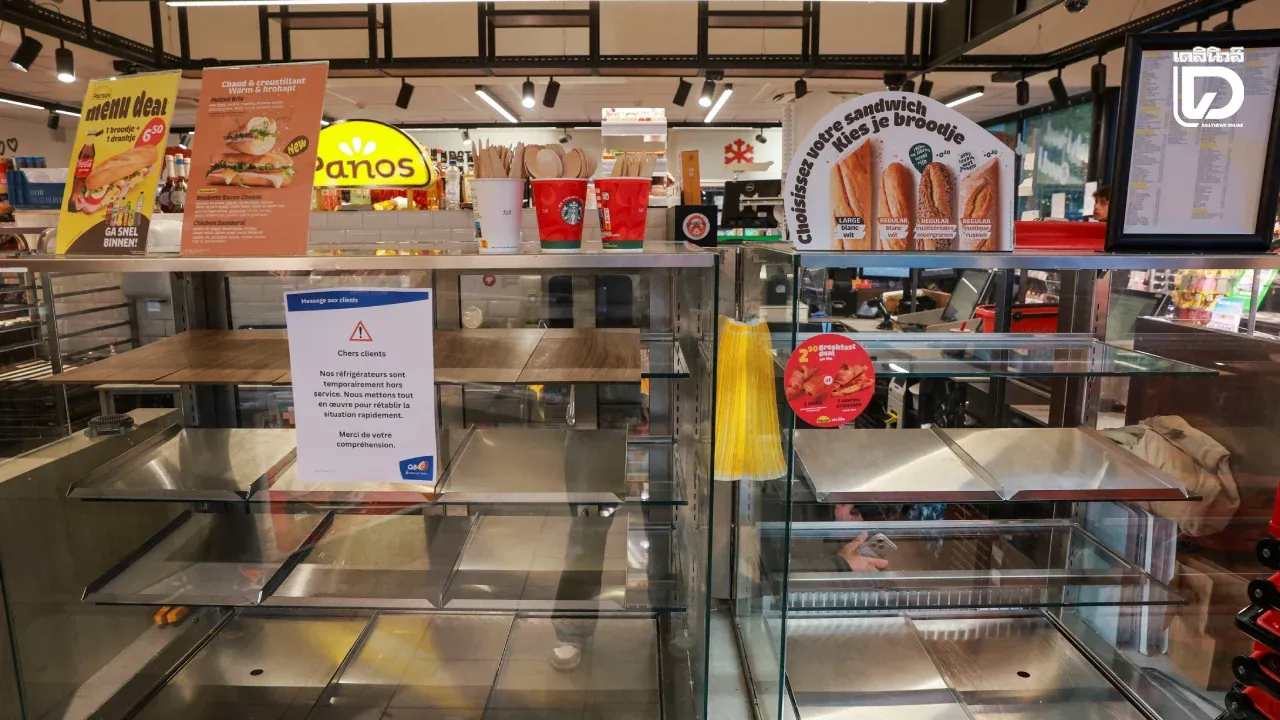
เหตุโจมตีทางไซเบอร์กำลังสร้างความกังวลให้กับธุรกิจค้าปลีกในยุโรปอีกครั้ง หลังแฮกเกอร์มุ่งเป้าไปที่ระบบควบคุมตู้แช่เย็นและตู้แช่แข็งของซูเปอร์มาร์เก็ตหลายประเทศ การโจมตีครั้งนี้ไม่ได้จำกัดอยู่แค่การขโมยข้อมูลหรือรบกวนเว็บไซต์ แต่กระทบกับอุปกรณ์ที่มีบทบาทโดยตรงต่อการเก็บรักษาอาหาร เมื่ออุณหภูมิภายในตู้แช่สูงขึ้น สินค้าจำนวนมากจึงเสื่อมคุณภาพและต้องถูกทิ้ง ส่งผลให้ผู้ประกอบการต้องเร่งหาทางปิดช่องโหว่โดยเร็ว
สถานการณ์ดังกล่าวทำให้ ซูเปอร์มาร์เก็ตยุโรปอุดช่องโหว่แฮกตู้แช่ กลายเป็นภารกิจสำคัญของผู้ค้าปลีกในหลายประเทศ โดยมีรายงานว่าร้านค้าในยุโรปอย่างน้อย 8 ประเทศได้รับผลกระทบ รูปแบบการโจมตีมีลักษณะคล้ายกับเหตุการณ์ที่เกิดขึ้นกับซูเปอร์มาร์เก็ตหลายสิบแห่งในฝรั่งเศสก่อนหน้านี้ ทำให้ผู้เชี่ยวชาญเชื่อว่าแฮกเกอร์อาจใช้ช่องโหว่เดียวกัน หรืออาศัยอุปกรณ์และระบบเชื่อมต่อที่มีการตั้งค่าความปลอดภัยไม่รัดกุม
ซูเปอร์มาร์เก็ตยุโรปอุดช่องโหว่แฮกตู้แช่ หลังถูกโจมตีซ้ำ
เครือซูเปอร์มาร์เก็ตคูปของสวีเดนเปิดเผยว่า ร้านค้าทั้ง 7 แห่งที่ถูกโจมตีสามารถกลับมาเปิดให้บริการได้แล้ว อย่างไรก็ตาม บริษัทเลือกตัดการเชื่อมต่อระบบทำความเย็นออกจากอินเทอร์เน็ตชั่วคราว เพื่อป้องกันไม่ให้ผู้ไม่หวังดีกลับเข้ามาควบคุมอุปกรณ์ได้อีก ขณะเดียวกัน คูปกำลังปรับเปลี่ยนระบบเชื่อมต่อจากเครือข่าย 4จี เป็น 5จี และติดตั้งโมเด็มรุ่นใหม่เพื่อเพิ่มความเสถียรและความปลอดภัย
กรณีนี้สะท้อนให้เห็นว่าอุปกรณ์ที่เคยถูกมองว่าเป็นเพียงระบบสนับสนุนภายในร้าน กำลังกลายเป็นส่วนหนึ่งของโครงสร้างพื้นฐานดิจิทัลที่ต้องได้รับการดูแลอย่างจริงจัง ตู้แช่สมัยใหม่จำนวนมากสามารถเชื่อมต่อกับเครือข่ายภายนอกเพื่อส่งข้อมูลอุณหภูมิ แจ้งเตือนความผิดปกติ และให้ผู้ดูแลควบคุมระบบจากระยะไกล หากการเชื่อมต่อนั้นไม่มีการป้องกันเพียงพอ แฮกเกอร์ก็อาจใช้เป็นประตูเข้าสู่ระบบอื่น หรือสั่งการอุปกรณ์โดยตรงได้
แนวทางที่ซูเปอร์มาร์เก็ตยุโรปอุดช่องโหว่แฮกตู้แช่ควรทำ
บริษัทแดนฟอสส์ ผู้ให้บริการซอฟต์แวร์ควบคุมระบบทำความเย็นและเป็นหนึ่งในเป้าหมายของการโจมตี แนะนำให้ผู้ประกอบการหลีกเลี่ยงการเปิดระบบควบคุมตู้แช่ให้เข้าถึงได้โดยตรงผ่านอินเทอร์เน็ตสาธารณะ การเข้าถึงควรจำกัดเฉพาะผู้ได้รับอนุญาต มีการยืนยันตัวตนหลายขั้นตอน และควรแบ่งเครือข่ายของระบบทำความเย็นออกจากเครือข่ายที่ใช้ทำงานทั่วไป
ผู้เชี่ยวชาญด้านความปลอดภัยทางไซเบอร์จากบริษัทเดลอยต์ยังแนะนำให้ผู้ค้าปลีกตรวจสอบความเสี่ยงของอุปกรณ์ทั้งหมดอย่างเป็นระบบ ไม่ใช่เพียงคอมพิวเตอร์หรือเซิร์ฟเวอร์ แต่รวมถึงตู้แช่ เครื่องตรวจวัดอุณหภูมิ โมเด็ม และอุปกรณ์เชื่อมต่อที่ติดตั้งอยู่ในร้าน หากไม่สามารถยืนยันได้ว่าอุปกรณ์มีความปลอดภัย ก็ควรตัดการเชื่อมต่อจากอินเทอร์เน็ตสาธารณะทันที แม้การดำเนินการดังกล่าวจะไม่ใช่การแก้ปัญหาที่ต้นเหตุ แต่ช่วยแยกระบบที่มีความเสี่ยงออกจากผู้โจมตีได้
- ตรวจสอบว่าอุปกรณ์ใดเชื่อมต่อกับอินเทอร์เน็ตและเชื่อมต่อผ่านช่องทางใด
- เปลี่ยนรหัสผ่านเริ่มต้นของอุปกรณ์ทั้งหมด และใช้รหัสผ่านที่คาดเดาได้ยาก
- ติดตั้งแพตช์และโปรแกรมปรับปรุงความปลอดภัยให้เป็นเวอร์ชันล่าสุด
- แบ่งเครือข่ายระบบทำความเย็นออกจากระบบชำระเงินและระบบงานภายใน
- จัดทำแผนสำรองสำหรับควบคุมอุณหภูมิและตรวจสอบสินค้าเมื่อระบบล่ม
- อบรมพนักงานให้รู้จักสัญญาณผิดปกติและขั้นตอนแจ้งเหตุอย่างรวดเร็ว
เครือซูเปอร์มาร์เก็ตไอซีเอของสวีเดนระบุว่า ร้านค้า 23 แห่งที่ได้รับผลกระทบมีอุปกรณ์เชื่อมต่อกับเครือข่ายภายนอกระบบส่วนกลางของบริษัท ข้อมูลนี้ทำให้เห็นถึงความท้าทายของธุรกิจขนาดใหญ่ที่ต้องบริหารร้านค้าหลายสาขาและอุปกรณ์จำนวนมาก แม้ระบบส่วนกลางจะมีมาตรการป้องกันที่ดี แต่เครื่องปลายทางในแต่ละสาขาอาจมีการตั้งค่าต่างกัน หรือไม่ได้รับการอัปเดตอย่างสม่ำเสมอ
ด้านตำรวจสวีเดนได้รับแจ้งความเกี่ยวกับเหตุโจมตีแล้วประมาณ 10 คดี และคาดว่าจะมีผู้เสียหายเข้ามาแจ้งความเพิ่มเติม ส่วนบริษัทคาร์ฟูร์ของฝรั่งเศส ซึ่งก่อนหน้านี้มีร้านแฟรนไชส์ 80 แห่งถูกโจมตี ก็ต้องเผชิญเหตุลักษณะเดิมซ้ำอีกครั้ง โดยร้านค้า 15 แห่งในเบลเยียมตกเป็นเป้าหมายเมื่อไม่นานมานี้ เหตุการณ์ต่อเนื่องเช่นนี้ทำให้หน่วยงานด้านความมั่นคงทางไซเบอร์ของสหภาพยุโรปเรียกร้องให้ประเทศสมาชิกแลกเปลี่ยนข้อมูลและประสานงานรับมือภัยคุกคามให้เร็วขึ้น
ภัยคุกคามไม่ได้จำกัดอยู่ในธุรกิจค้าปลีกเท่านั้น ศูนย์ความมั่นคงทางไซเบอร์แห่งชาติของสหราชอาณาจักรเปิดเผยว่า แฮกเกอร์ยังพยายามโจมตีธุรกิจแปรรูปเนื้อสัตว์ขนาดเล็กในประเทศ แม้ผลกระทบยังไม่รุนแรง แต่ผู้เชี่ยวชาญเตือนว่าเหตุโจมตีระบบตู้แช่อาจเป็นสัญญาณเริ่มต้นของความปั่นป่วนทางธุรกิจที่เกิดบ่อยขึ้น โดยเฉพาะเมื่ออุปกรณ์รุ่นเก่าไม่ได้รับการอัปเดต หรือผู้ประกอบการเชื่อมต่อระบบเข้ากับอินเทอร์เน็ตโดยไม่ประเมินความเสี่ยง
สำหรับผู้บริโภค เหตุการณ์นี้อาจทำให้เกิดความกังวลเรื่องคุณภาพและความปลอดภัยของอาหาร แต่ผู้ค้าปลีกสามารถลดผลกระทบได้ด้วยการตรวจสอบอุณหภูมิอย่างต่อเนื่อง มีระบบแจ้งเตือนหลายช่องทาง และแยกสินค้าที่อาจได้รับผลกระทบออกจากชั้นวางทันที ในมุมของธุรกิจ การลงทุนด้านความปลอดภัยทางไซเบอร์ไม่ควรถูกมองว่าเป็นค่าใช้จ่ายที่เกินจำเป็น เพราะความเสียหายจากอาหารที่ต้องทิ้ง การหยุดให้บริการ และความเชื่อมั่นของลูกค้า อาจสูงกว่าค่าใช้จ่ายในการป้องกันหลายเท่า
บทเรียนสำคัญคือทุกอุปกรณ์ที่เชื่อมต่ออินเทอร์เน็ตล้วนมีความเสี่ยง ไม่ว่าจะเป็นคอมพิวเตอร์ ระบบชำระเงิน หรือแม้แต่ตู้แช่ ผู้ประกอบการควรตรวจสอบอุปกรณ์อย่างสม่ำเสมอ ปิดช่องทางที่ไม่จำเป็น และเตรียมแผนรับมือเมื่อเกิดเหตุ หากธุรกิจค้าปลีกลงมือทำตั้งแต่วันนี้ ก็จะช่วยลดโอกาสเกิดความเสียหายและสร้างความมั่นใจให้ลูกค้าได้มากขึ้น
ที่มา – ซูเปอร์มาร์เก็ตยุโรปเร่งอุดช่องโหว่ หลังถูกแฮกเกอร์โจมตีตู้แช่ระลอกสอง