ยกระดับป้องกันภัยไซเบอร์ขั้นสูงสุด รับมือภัยแฝง
ในช่วงที่การโจมตีทางดิจิทัลเกิดขึ้นถี่และซับซ้อนมากขึ้น หน่วยงานภาครัฐและผู้ให้บริการระบบสื่อสารจำเป็นต้องยกระดับการรักษาความปลอดภัยให้รัดกุมกว่าเดิม โดยเฉพาะระบบโครงข่ายที่มีความสำคัญต่อประชาชนและเศรษฐกิจของประเทศ ล่าสุด รมช.ดิจิทัลเพื่อเศรษฐกิจและสังคมได้สั่งการให้ทุกฝ่ายเตรียมพร้อมรับมือภัยไซเบอร์ในระดับสูงสุด พร้อมตรวจสอบระบบ Firewall อย่างเข้มข้น เพื่อป้องกันการแฝงข้อมูลและการเชื่อมโยงระบบที่อาจนำไปสู่ความเสียหายเป็นวงกว้าง
ยกระดับป้องกันภัยไซเบอร์ขั้นสูงสุด เพื่อความปลอดภัยของระบบสื่อสาร
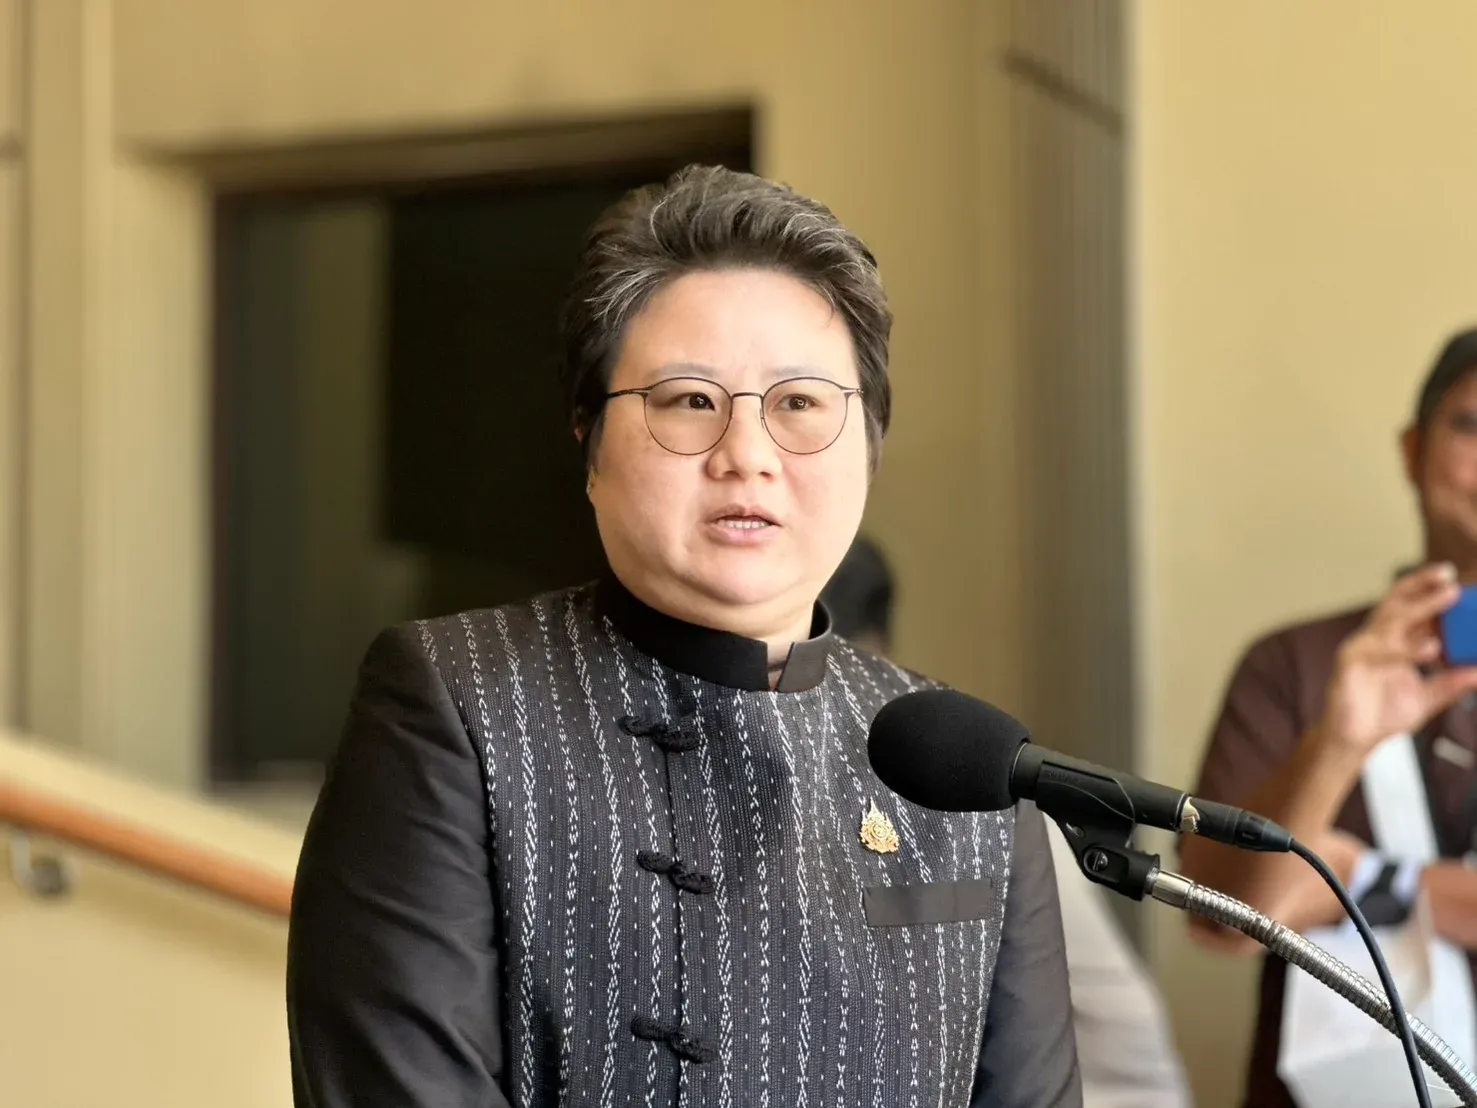
เมื่อวันที่ 10 พ.ย. 69 น.ส.แนน บุณย์ธิดา สมชัย รัฐมนตรีช่วยว่าการกระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม ให้สัมภาษณ์ถึงกรณีสภาความมั่นคงแห่งชาติแจ้งเตือนเรื่องการโจมตีทางไซเบอร์ โดยระบุว่าสำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ หรือ สกมช. มีการติดตามข้อมูลและสกัดกั้นการโจมตีอย่างต่อเนื่องอยู่แล้ว
กระทรวงดีอีได้ประสานความร่วมมือกับ กสทช. และ สกมช. เพื่อกำชับให้ผู้ให้บริการระบบโครงข่ายการสื่อสารทั่วประเทศเตรียมความพร้อมในระดับสูงสุด การดำเนินการครั้งนี้ไม่ได้จำกัดอยู่เพียงการป้องกันไวรัสหรือการบล็อกเว็บไซต์ที่มีความเสี่ยงเท่านั้น แต่ยังรวมถึงการตรวจสอบเส้นทางข้อมูล การเชื่อมต่อระหว่างระบบ และพฤติกรรมที่ผิดปกติภายในเครือข่าย
ยกระดับป้องกันภัยไซเบอร์ขั้นสูงสุด ต้องตรวจ Firewall รอบด้าน
Firewall ถือเป็นด่านสำคัญที่ช่วยคัดกรองการรับส่งข้อมูลระหว่างเครือข่ายภายในกับภายนอกองค์กร อย่างไรก็ตาม การมี Firewall เพียงอย่างเดียวอาจไม่เพียงพอ หากไม่มีการตั้งค่าที่เหมาะสม ไม่มีการอัปเดตฐานข้อมูลภัยคุกคาม หรือขาดเจ้าหน้าที่เฝ้าระวังอย่างต่อเนื่อง ผู้ให้บริการจึงต้องตรวจสอบกฎการเข้าถึงระบบ สิทธิ์ของผู้ใช้งาน และอุปกรณ์ทุกจุดที่เชื่อมต่อกับเครือข่าย
สิ่งที่หน่วยงานกังวลเป็นพิเศษคือการแฝงข้อมูลหรือการเชื่อมโยงระบบโดยไม่ได้รับอนุญาต การโจมตีบางรูปแบบอาจไม่ได้ทำให้ระบบล่มทันที แต่อาจค่อย ๆ แทรกซึมเพื่อเก็บข้อมูลสำคัญ สังเกตพฤติกรรมของผู้ใช้งาน หรือรอจังหวะที่เหมาะสมในการสร้างความเสียหาย ดังนั้น การตรวจจับเหตุการณ์ผิดปกติแบบเรียลไทม์จึงมีความสำคัญมากขึ้นเรื่อย ๆ
มาตรการสำคัญที่ผู้ให้บริการควรเร่งดำเนินการ
เพื่อให้การป้องกันภัยไซเบอร์มีประสิทธิภาพ ผู้ให้บริการระบบโครงข่ายควรทบทวนมาตรการด้านความปลอดภัยอย่างเป็นระบบ ไม่ควรรอให้เกิดเหตุแล้วจึงเริ่มแก้ไข โดยแนวทางที่สามารถนำไปใช้ได้มีดังนี้
- ตรวจสอบ Firewall และระบบรักษาความปลอดภัย: ทบทวนกฎการอนุญาตและปฏิเสธการเชื่อมต่อ พร้อมลบกฎที่ไม่จำเป็นหรือหมดอายุแล้ว
- อัปเดตซอฟต์แวร์และอุปกรณ์: ติดตั้งแพตช์ความปลอดภัยให้ครบถ้วน โดยเฉพาะระบบที่เชื่อมต่อกับอินเทอร์เน็ต
- จำกัดสิทธิ์การเข้าถึง: ให้ผู้ใช้งานเข้าถึงข้อมูลเท่าที่จำเป็น และเปิดใช้การยืนยันตัวตนหลายขั้นตอน
- สำรองข้อมูลอย่างสม่ำเสมอ: จัดเก็บข้อมูลสำรองแยกจากระบบหลัก เพื่อให้สามารถกู้คืนได้เมื่อเกิดเหตุโจมตีหรือระบบถูกล็อก
- เฝ้าระวังและแจ้งเหตุทันที: จัดทีมตรวจสอบสัญญาณผิดปกติ และกำหนดช่องทางประสานงานกับ กสทช. และ สกมช. ให้ชัดเจน
นอกจากนี้ ควรมีการทดสอบแผนรับมือเหตุการณ์เป็นระยะ เช่น การจำลองกรณีระบบถูกเจาะ ข้อมูลรั่วไหล หรือการให้บริการหยุดชะงัก การซ้อมล่วงหน้าจะช่วยให้เจ้าหน้าที่รู้หน้าที่ของตนเอง ลดความสับสน และจำกัดผลกระทบที่อาจเกิดขึ้นได้อย่างรวดเร็ว
ประชาชนก็มีส่วนช่วยลดความเสี่ยงได้
แม้หน่วยงานรัฐและผู้ให้บริการจะเป็นกลไกหลักในการป้องกันโครงสร้างพื้นฐานดิจิทัล แต่ประชาชนก็มีส่วนสำคัญในการลดช่องโหว่เช่นกัน ผู้ใช้งานควรตั้งรหัสผ่านที่คาดเดาได้ยาก ไม่ใช้รหัสผ่านเดียวกันในหลายบริการ และเปิดใช้การยืนยันตัวตนสองขั้นตอนเมื่อระบบรองรับ
ควรระวังอีเมล ข้อความ หรือการแจ้งเตือนที่ขอให้คลิกลิงก์ ดาวน์โหลดไฟล์ หรือติดต่อกลับด้วยความเร่งด่วน หากไม่แน่ใจควรตรวจสอบกับหน่วยงานต้นทางผ่านช่องทางที่เป็นทางการ ไม่ควรใช้ข้อมูลติดต่อจากข้อความต้องสงสัยโดยตรง รวมถึงหลีกเลี่ยงการเชื่อมต่อ Wi-Fi สาธารณะเพื่อทำธุรกรรมสำคัญ
การสังเกตความผิดปกติเล็ก ๆ น้อย ๆ ก็ช่วยได้ เช่น บัญชีถูกเข้าสู่ระบบจากสถานที่ไม่คุ้นเคย มีข้อความรีเซ็ตรหัสผ่านที่ไม่ได้ร้องขอ หรืออุปกรณ์ทำงานช้าผิดปกติ หากพบเหตุเหล่านี้ควรเปลี่ยนรหัสผ่าน แจ้งผู้ดูแลระบบ และเก็บหลักฐานไว้เพื่อใช้ในการตรวจสอบ
ความร่วมมือคือหัวใจของการรับมือภัยไซเบอร์
รมช.ดีอียืนยันว่าระบบป้องกันภัยไซเบอร์ของไทยในปัจจุบันยังสามารถรองรับสถานการณ์ได้ แต่ทุกฝ่ายต้องปรับตัวให้ทันต่อรูปแบบการโจมตีที่เปลี่ยนแปลงอยู่ตลอดเวลา การรักษาความปลอดภัยจึงไม่ใช่ภารกิจของหน่วยงานใดหน่วยงานหนึ่ง แต่ต้องอาศัยความร่วมมือระหว่างกระทรวงดีอี กสทช. สกมช. ผู้ให้บริการ และประชาชน
ภายในสัปดาห์ดังกล่าวจะมีการอัปเดตข้อมูลความพร้อมจากผู้ให้บริการทั่วประเทศ ซึ่งจะช่วยให้ภาครัฐเห็นภาพรวมของระบบและสามารถวางมาตรการเพิ่มเติมได้ตรงจุด สำหรับองค์กรทั่วไป นี่เป็นโอกาสที่ดีในการทบทวนแผนรักษาความปลอดภัย ตรวจสอบระบบสำคัญ และสร้างความรู้ให้พนักงานทุกระดับ
มุมมองสำคัญคือ การยกระดับป้องกันภัยไซเบอร์ขั้นสูงสุดไม่ควรทำเฉพาะในช่วงที่มีการแจ้งเตือน แต่ควรเป็นกระบวนการต่อเนื่องที่อยู่ในวัฒนธรรมขององค์กร การลงทุนกับระบบที่ปลอดภัย การอัปเดตความรู้ และการแจ้งเหตุอย่างรวดเร็ว จะช่วยลดความเสียหายและสร้างความเชื่อมั่นให้กับผู้ใช้งานได้ในระยะยาว หากทุกฝ่ายร่วมมือกันอย่างจริงจัง ประเทศไทยก็จะสามารถรับมือกับภัยคุกคามดิจิทัลได้อย่างมั่นคงมากขึ้น
ที่มา – ‘รมช.ดีอี’สั่งยกระดับ ป้อง’ภัยไซเบอร์’ขั้นสูงสุด คุมเข้ม ‘Firewall’ หวั่นแฝงข้อมูล