รับมือภัยไซเบอร์ AI เจาะระบบแบงก์
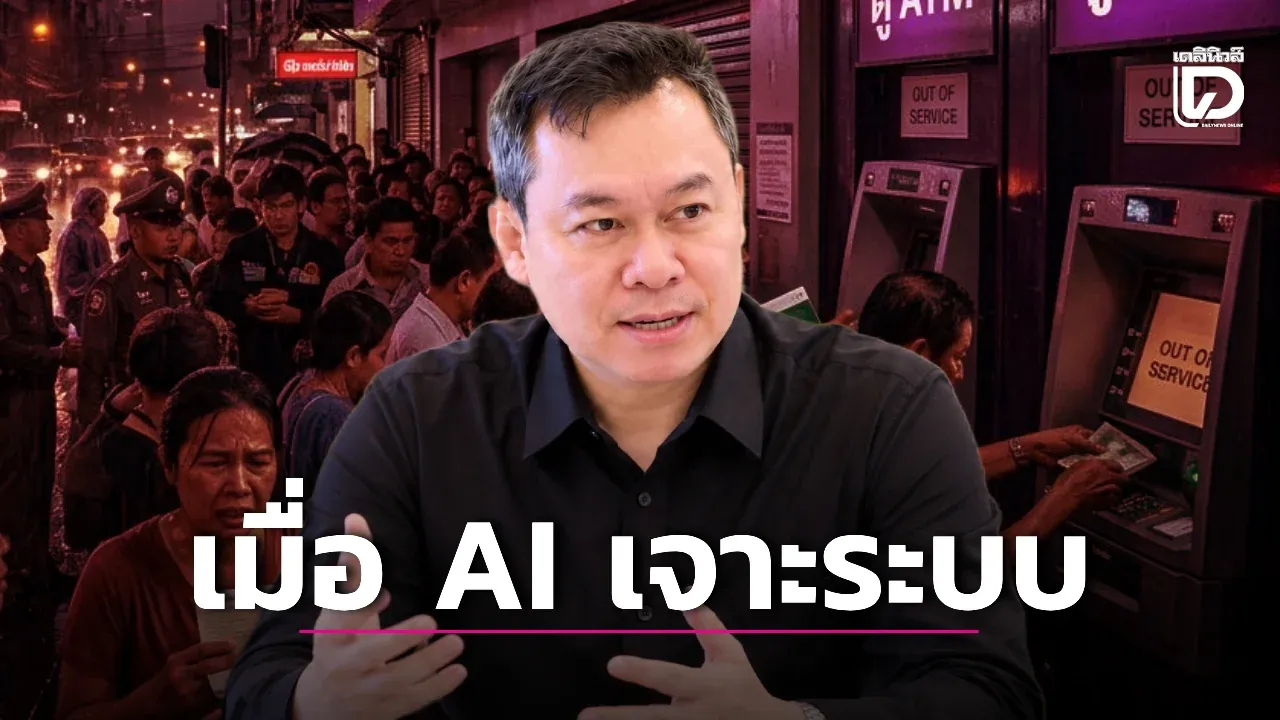
เมื่อมีข่าวว่า รับมือภัยไซเบอร์ AI เจาะระบบแบงก์ และทำให้ประชาชนแห่ถอนเงิน สิ่งที่เกิดขึ้นทันทีคือความกังวล ผู้ใช้บริการอาจรีบโอนเงินออก ถอนเงินสด หรือส่งต่อข้อความเตือนโดยยังไม่ตรวจสอบข้อเท็จจริง ขณะที่ธนาคารต้องเร่งตอบคำถามสำคัญว่า ระบบยังปลอดภัยหรือไม่ รายการโอนเงินสำเร็จแล้วหรือยัง และลูกค้าควรใช้ช่องทางใดในการตรวจสอบ
อย่างไรก็ตาม ข่าวลือเรื่องการใช้ AI เจาะระบบธนาคารต้องแยกออกจากข้อเท็จจริงอย่างรอบคอบ เพราะการที่ระบบโอนเงินขัดข้อง การมีข้อความหลอกลวง และการโจมตีทางไซเบอร์ เป็นเหตุการณ์คนละประเภทกัน การสรุปเร็วเกินไปอาจทำให้ประชาชนตื่นตระหนก โอนเงินซ้ำ หรือเปิดเผยข้อมูลส่วนตัวให้มิจฉาชีพ ดังนั้น การรับมือควรเริ่มจากข้อมูลที่ยืนยันได้และการสื่อสารที่ชัดเจน
รับมือภัยไซเบอร์ AI เจาะระบบแบงก์อย่างไรให้ประชาชนปลอดภัย
ธนาคารและหน่วยงานที่เกี่ยวข้องควรตรวจสอบสถานะระบบแบบเป็นขั้นตอน เริ่มจากดูว่าบริการใดได้รับผลกระทบ เกิดปัญหาตั้งแต่เวลาใด และกระทบลูกค้ากลุ่มไหนบ้าง หากลูกค้าแจ้งว่าเงินถูกตัดจากบัญชีต้นทาง แต่บัญชีปลายทางยังไม่มียอด ธนาคารควรใช้เลขอ้างอิงและเวลาทำรายการตรวจสอบกับระบบชำระเงินและธนาคารปลายทาง เพื่อยืนยันว่ารายการสำเร็จ ค้างอยู่ หรือถูกส่งซ้ำ
ในช่วงที่ยังตรวจสอบสาเหตุไม่ได้ ธนาคารก็สามารถสื่อสารข้อเท็จจริงที่ยืนยันแล้วได้ เช่น แอปพลิเคชันช่องทางใดใช้งานได้ รายการที่ทำไปแล้วควรตรวจสอบอย่างไร และลูกค้าจะได้รับประกาศครั้งถัดไปเมื่อใด การสื่อสารลักษณะนี้ช่วยลดความสับสนและทำให้ประชาชนไม่ต้องตัดสินใจจากข้อความส่งต่อที่ไม่มีแหล่งที่มา
รับมือภัยไซเบอร์ AI เจาะระบบแบงก์ด้วยข้อมูล ไม่ใช่ข่าวลือ
การประเมินเหตุการณ์ควรพิจารณาหลักฐานอย่างน้อยสามชุด ชุดแรกคือข้อมูลสถานะระบบและผลกระทบต่อผู้ใช้ ต้องตรวจว่าระบบล่มทั้งหมดหรือเฉพาะบางบริการ เช่น การโอนเงินผ่านแอป การถอนเงินจากตู้เอทีเอ็ม หรือการชำระเงินผ่านร้านค้า ข้อมูลนี้ช่วยให้ธนาคารจัดลำดับการแก้ไขและเปิดช่องทางสำรองได้ตรงจุด
ชุดที่สองคือหลักฐานเกี่ยวกับบทบาทของ AI หาก AI ถูกใช้สร้างเสียงปลอม ข้อความปลอม หรือภาพปลอมเพื่อหลอกให้ลูกค้าโอนเงิน กรณีนี้เป็นการหลอกลวงที่ต้องเร่งเตือนประชาชนและช่วยระงับธุรกรรม แต่หากอ้างว่า AI ถูกใช้เจาะระบบธนาคารจริง จะต้องมีหลักฐานทางเทคนิค เช่น บันทึกการเข้าใช้งาน รูปแบบการโจมตี และการตรวจสอบระบบความปลอดภัย ไม่ควรสรุปจากยอดแชร์หรือคลิปสั้นเพียงอย่างเดียว
ชุดที่สามคือข้อมูลการถอนเงินและการโอนออก เจ้าหน้าที่ควรเปรียบเทียบจำนวนและมูลค่าธุรกรรมตามช่วงเวลา พื้นที่ และช่องทางให้เหมาะสม เพราะวันเงินเดือนออกหรือช่วงก่อนวันหยุดยาวอาจมีการถอนเงินเพิ่มขึ้นตามพฤติกรรมปกติ นอกจากนี้ควรแยกการถอนเงินสดออกจากการโอนเงิน เพื่อดูว่าความผิดปกติเกิดเฉพาะบางพื้นที่หรือเป็นการเคลื่อนย้ายเงินในวงกว้าง
ประชาชนควรทำอะไรเมื่อได้ยินข่าวธนาคารถูกเจาะ
ผู้ใช้บริการไม่ควรรีบทำตามข้อความที่ส่งต่อกันในกลุ่มแชต หากพบข่าวว่าธนาคารถูกโจมตี ให้ตรวจสอบประกาศจากธนาคารแห่งประเทศไทย เว็บไซต์ธนาคาร แอปพลิเคชันทางการ หรือศูนย์บริการลูกค้าที่เผยแพร่ผ่านช่องทางที่ยืนยันได้ หลีกเลี่ยงการกดลิงก์ในข้อความที่อ้างว่าเป็นประกาศเร่งด่วน และอย่าเปิดเผยรหัสผ่าน รหัสใช้ครั้งเดียว หรือข้อมูลบัตรให้บุคคลอื่น
- ตรวจสอบสถานะบัญชีและรายการล่าสุดผ่านแอปหรือเว็บไซต์ทางการ
- อย่าโอนเงินซ้ำจนกว่าจะทราบสถานะรายการเดิมอย่างชัดเจน
- บันทึกภาพหน้าจอ เลขอ้างอิง เวลา และข้อความที่เกี่ยวข้อง
- ติดต่อธนาคารผ่านเบอร์โทรศัพท์หรือช่องทางที่ระบุบนเว็บไซต์ทางการ
- หากสงสัยว่าเป็นการหลอกลวง ให้แจ้งธนาคารและตำรวจผ่านช่องทางทางการโดยเร็ว
ในกรณีที่ระบบชำระเงินสะดุดพร้อมกับมีข่าวลือ ลูกค้าอาจโทรเข้าศูนย์บริการหรือเดินทางไปสาขาจำนวนมากจนทำให้ช่องทางต่าง ๆ หนาแน่นขึ้น ธนาคารจึงควรประกาศคำแนะนำที่เข้าใจง่าย เช่น รายการเดิมไม่ควรทำซ้ำ วิธีตรวจสอบเงินที่ถูกหัก และช่องทางสำรองสำหรับค่าใช้จ่ายจำเป็น การแจ้งข้อมูลแบบนี้มีความสำคัญไม่แพ้การแก้ไขระบบ เพราะช่วยป้องกันความเสียหายที่เกิดจากความเข้าใจผิด
แนวทางที่ธนาคารและรัฐบาลควรเตรียมพร้อม
ธนาคารควรมีแผนความต่อเนื่องของบริการสำคัญและทดสอบแผนอย่างสม่ำเสมอ โดยเฉพาะช่วงที่คาดว่าจะมีการใช้งานสูง เช่น วันเงินเดือนออก วันหยุดยาว หรือช่วงที่มีการชำระเงินจำนวนมาก ช่องทางสำรองต้องไม่ใช่เพียงชื่อในแผนงาน แต่ต้องรองรับผู้ใช้งานจริงได้ หากระบบหลักและระบบสำรองพึ่งพาผู้ให้บริการรายเดียวกัน ก็ควรประเมินความเสี่ยงจากจุดล้มเหลวร่วมกันด้วย
หน่วยงานกำกับดูแล ธนาคาร และหน่วยงานความมั่นคงปลอดภัยไซเบอร์ควรแลกเปลี่ยนข้อมูลผ่านศูนย์ประสานงาน เช่น TB-CERT พร้อมกำหนดรูปแบบประกาศเหตุร่วมกัน เพื่อให้ประชาชนได้รับข้อมูลในทิศทางเดียวกัน ส่วนตำรวจควรประสานธนาคารและเครือข่ายชุมชนในการส่งต่อคำเตือนที่ตรวจสอบแล้ว หากพบข้อความแอบอ้างจำนวนมาก การรับแจ้งเบาะแสจากประชาชนจะช่วยให้เห็นรูปแบบการหลอกลวงที่เกิดขึ้นพร้อมกันในหลายพื้นที่
หลักการบริหารความเสี่ยงอย่าง NIST Cybersecurity Framework และแนวคิด Operational Resilience สามารถนำมาใช้กำหนดหน้าที่ตั้งแต่การป้องกัน ตรวจจับ ตอบสนอง ไปจนถึงการกู้คืนระบบ สิ่งสำคัญคือทุกฝ่ายต้องรู้ว่าใครเป็นผู้ตัดสินใจ เมื่อใดควรจำกัดบริการ และต้องสื่อสารกับลูกค้าอย่างไรระหว่างที่การสอบสวนยังดำเนินอยู่
สุดท้ายแล้ว รับมือภัยไซเบอร์ AI เจาะระบบแบงก์ ไม่ได้หมายถึงการตื่นตระหนกหรือถอนเงินทั้งหมดออกจากระบบ แต่หมายถึงการใช้ข้อมูลที่เชื่อถือได้ ตรวจสอบธุรกรรมอย่างมีสติ และร่วมมือกับธนาคารผ่านช่องทางทางการ ความเชื่อมั่นจะเกิดขึ้นได้เมื่อประชาชนได้รับคำตอบที่ตรงไปตรงมาและรู้ว่าควรทำอะไรต่อไป หากทุกฝ่ายเตรียมแผนสำรอง ซ้อมรับเหตุ และสื่อสารอย่างรวดเร็ว สังคมไทยก็จะลดผลกระทบจากทั้งภัยไซเบอร์และข่าวลือได้มากขึ้น
ที่มา – ไทยควรรับมืออย่างไร เมื่อภัยไซเบอร์ AI เจาะระบบแบงก์ทำคนแห่ถอนเงิน