สุรเดชจี้รัฐสู้ภัยไซเบอร์ด้วย Zero Trust
สุรเดชจี้รัฐสู้ภัยไซเบอร์ด้วย Zero Trust เป็นข้อเสนอที่สะท้อนว่าภัยคุกคามทางไซเบอร์ไม่ได้จำกัดอยู่แค่การขโมยข้อมูลส่วนบุคคล แต่ยังอาจกระทบต่อระบบธนาคาร ระบบไฟฟ้า หน่วยงานรัฐ และโครงสร้างพื้นฐานสำคัญของประเทศได้โดยตรง หากระบบเหล่านี้หยุดทำงานหรือถูกโจมตี ประชาชนอาจไม่สามารถถอนเงิน โอนเงิน ใช้บริการสาธารณะ หรือเข้าถึงข้อมูลที่จำเป็นในชีวิตประจำวันได้
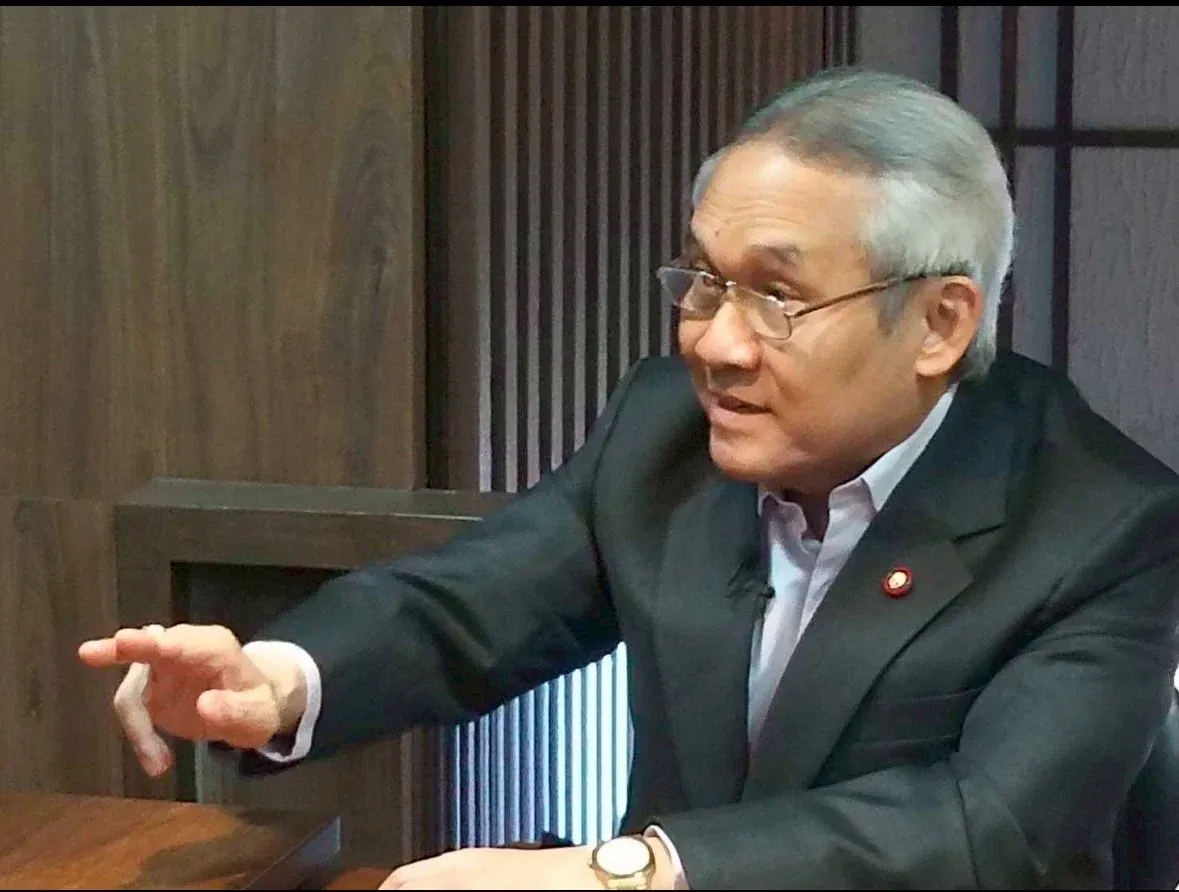
นายสุรเดช ยะสวัสดิ์ นักการเมืองอิสระ อดีตสมาชิกวุฒิสภา อดีตสมาชิกสภาผู้แทนราษฎร และอดีตรองหัวหน้าพรรคพลังประชารัฐ เสนอให้ภาครัฐปรับแนวทางรับมือจากการตั้งรับเป็นการป้องกันเชิงรุก พร้อมเตรียมความพร้อมในทุกระดับ โดยนำเทคโนโลยีปัญญาประดิษฐ์ หรือ AI เข้ามาช่วยเฝ้าระวังความผิดปกติตลอด 24 ชั่วโมง เพื่อให้เจ้าหน้าที่ตรวจพบสัญญาณอันตรายและตอบสนองได้รวดเร็วยิ่งขึ้น
สุรเดชจี้รัฐสู้ภัยไซเบอร์ด้วย Zero Trust
แนวคิดสำคัญที่ถูกหยิบยกขึ้นมาคือ Zero Trust Security ตามแนวทางของสถาบันมาตรฐานและเทคโนโลยีแห่งชาติ หรือ NIST ของสหรัฐอเมริกา หลักการนี้มีแนวคิดเรียบง่ายแต่สำคัญมาก คือ อย่าเชื่อใจใครโดยอัตโนมัติ และต้องตรวจสอบทุกครั้ง ไม่ว่าผู้ใช้งาน อุปกรณ์ หรือการเชื่อมต่อจะอยู่ภายในหรือภายนอกเครือข่ายก็ตาม
ระบบรักษาความปลอดภัยแบบเดิมมักแบ่งโลกเป็นคนที่อยู่ในเครือข่าย ซึ่งถือว่าน่าเชื่อถือ และคนที่อยู่นอกเครือข่าย ซึ่งต้องระวังเป็นพิเศษ แต่ในปัจจุบันผู้โจมตีอาจใช้บัญชีผู้ใช้งานที่ถูกขโมย ซอฟต์แวร์ที่มีช่องโหว่ หรือผู้ให้บริการภายนอกเป็นช่องทางเข้าสู่ระบบได้ ดังนั้น การอยู่ในเครือข่ายจึงไม่ควรหมายความว่าปลอดภัยโดยอัตโนมัติ
หลักการของ Zero Trust ที่หน่วยงานควรนำไปใช้
สำหรับการนำแนวคิดนี้ไปปฏิบัติ หน่วยงานควรออกแบบมาตรการให้ครอบคลุมทั้งบุคลากร เทคโนโลยี ข้อมูล และคู่ค้า โดยมีหลักสำคัญดังต่อไปนี้
- พิสูจน์ตัวตนทุกครั้ง: ผู้ใช้งานต้องยืนยันตัวตนและสิทธิ์อย่างชัดเจนก่อนเข้าถึงระบบหรือข้อมูล แม้จะเป็นผู้ใช้งานภายในองค์กรก็ตาม การใช้รหัสผ่านร่วมกับการยืนยันตัวตนหลายขั้นตอนจะช่วยลดความเสี่ยงได้
- จำกัดสิทธิ์เท่าที่จำเป็น: แต่ละบุคคลควรเข้าถึงเฉพาะข้อมูลและระบบที่จำเป็นต่อหน้าที่ ไม่ควรให้สิทธิ์กว้างเกินไป เพราะหากบัญชีถูกเจาะ ความเสียหายจะถูกจำกัดอยู่ในวงแคบลง
- ออกแบบโดยสมมุติว่าระบบอาจถูกเจาะ: หน่วยงานควรแบ่งส่วนเครือข่าย แยกระบบสำคัญ และเข้ารหัสข้อมูล เพื่อป้องกันไม่ให้ผู้โจมตีเคลื่อนที่จากระบบหนึ่งไปยังอีกระบบหนึ่งได้ง่าย
- ตรวจสอบอย่างต่อเนื่อง: การอนุญาตครั้งเดียวไม่ควรใช้ได้ตลอดไป ต้องมีการตรวจสอบพฤติกรรม อุปกรณ์ และตำแหน่งการใช้งานอย่างสม่ำเสมอ
แผนเชิงรุกต้องครอบคลุมข้อมูลและคู่ค้า
นอกจากระบบตรวจจับภัยคุกคามแล้ว ภาครัฐควรมีแผนฉุกเฉินที่ผ่านการซักซ้อมจริง เพื่อรับมือกรณีระบบล่ม ถูกโจมตี หรือไม่สามารถให้บริการได้ชั่วคราว แผนดังกล่าวควรกำหนดหน้าที่ของแต่ละหน่วยงาน ช่องทางสื่อสารสำรอง ผู้มีอำนาจตัดสินใจ และวิธีแจ้งเตือนประชาชนอย่างชัดเจน
การสำรองข้อมูลก็เป็นอีกเรื่องที่ไม่ควรมองข้าม ระบบสำรองควรถูกแยกออกจากเครือข่ายหลัก และมีมาตรการป้องกันไม่ให้ผู้โจมตีเข้าถึงหรือเข้ารหัสข้อมูลสำรองได้ทั้งหมด หากเกิดเหตุรุนแรง หน่วยงานจะสามารถกู้คืนระบบและให้บริการที่จำเป็นได้เร็วขึ้น
ภัยไซเบอร์อาจเกิดจากห่วงโซ่อุปทาน ไม่ใช่เฉพาะจากระบบของหน่วยงานโดยตรง ผู้ให้บริการภายนอก ซอฟต์แวร์ที่เชื่อมต่อ หรือคู่ค้าที่มีสิทธิ์เข้าถึงข้อมูล ล้วนเป็นจุดที่ต้องตรวจสอบ หน่วยงานจึงควรประเมินความเสี่ยงของคู่ค้า กำหนดมาตรฐานความปลอดภัยในสัญญา และติดตามช่องโหว่อย่างต่อเนื่อง
การเชื่อมโยงข้อมูลภัยคุกคามแบบเรียลไทม์ระหว่างหน่วยงานด้านความมั่นคงไซเบอร์ก็มีความสำคัญเช่นกัน เมื่อหน่วยงานหนึ่งพบรูปแบบการโจมตีใหม่ หน่วยงานอื่นควรได้รับข้อมูลเพื่อปรับมาตรการป้องกันได้ทันที การทำงานร่วมกันจะช่วยลดเวลาตั้งแต่การตรวจพบไปจนถึงการตอบสนอง และลดโอกาสที่เหตุการณ์เดียวกันจะขยายวงกว้าง
ประชาชนควรเตรียมตัวอย่างไรเมื่อระบบดิจิทัลขัดข้อง
แม้การป้องกันระดับประเทศจะเป็นหน้าที่หลักของหน่วยงานรัฐและผู้ให้บริการโครงสร้างพื้นฐาน แต่ประชาชนก็สามารถลดความเสี่ยงของตนเองได้ การกระจายเงินฝากไว้ในธนาคาร 2-3 แห่งอาจช่วยให้ยังมีทางเลือก หากธนาคารใดธนาคารหนึ่งเกิดปัญหาชั่วคราว นอกจากนี้ควรเตรียมช่องทางชำระเงินสำรอง เช่น แอปพลิเคชันของธนาคารมากกว่าหนึ่งแห่ง บัตรเครดิต และบัตรเดบิต
การมีเงินสดสำรองติดบ้านหรือพกติดตัวในจำนวนที่เหมาะสมก็เป็นแนวทางที่ควรพิจารณา โดยอาจเตรียมให้เพียงพอต่อค่าใช้จ่ายพื้นฐานประมาณ 72 ชั่วโมง เผื่อกรณีระบบชำระเงินอิเล็กทรอนิกส์ขัดข้อง อย่างไรก็ตาม ไม่ควรแห่ถอนเงินสดจำนวนมากโดยไม่จำเป็น เพราะอาจทำให้เกิดความตื่นตระหนกและสร้างแรงกดดันต่อระบบเศรษฐกิจ
- ตรวจสอบยอดเงินและการทำรายการผ่านช่องทางทางการอย่างสม่ำเสมอ
- เปิดใช้การแจ้งเตือนทุกครั้งที่มีการโอนหรือชำระเงิน
- ไม่กดลิงก์แปลกปลอมและไม่เปิดเผยรหัสผ่านหรือรหัส OTP
- เตรียมเงินสด อาหารแห้ง น้ำดื่ม และอุปกรณ์ให้แสงสว่างไว้ในบ้านตามความเหมาะสม
- ติดตามประกาศจากหน่วยงานรัฐ ธนาคาร และผู้ให้บริการโดยตรง
สุรเดชจี้รัฐสู้ภัยไซเบอร์ด้วย Zero Trust จึงไม่ใช่เพียงเรื่องเทคโนโลยี แต่เป็นเรื่องของการวางแผน การทำงานร่วมกัน และความพร้อมของทุกฝ่าย ประชาชนควรเตรียมทางเลือกสำรองอย่างมีสติ ขณะที่หน่วยงานรัฐต้องเร่งยกระดับระบบให้ตรวจสอบได้ ป้องกันได้ และฟื้นตัวได้เมื่อเกิดเหตุจริง การเตรียมพร้อมวันนี้จะช่วยลดความเสียหายและสร้างความเชื่อมั่นให้สังคมดิจิทัลในระยะยาว