ทรู ดิจิทัล ไซเบอร์ซิเคียวริตี้ ชู AI รับมือภัยไซเบอร์
ภัยไซเบอร์ในวันนี้ไม่ได้มาในรูปแบบเดิม ๆ อีกต่อไป แฮกเกอร์สามารถใช้บัญชีผู้ใช้งานจริง ช่องทางเชื่อมต่อที่องค์กรไว้วางใจ หรืออุปกรณ์ที่ไม่ได้รับการดูแลอย่างเหมาะสมเป็นทางผ่านเข้าสู่ระบบสำคัญได้ แม้องค์กรจะมีเครื่องมือรักษาความปลอดภัยคอยสกัดกั้นการโจมตี แต่ก็ไม่ได้หมายความว่าจะปลอดภัยอย่างสมบูรณ์ เพราะผู้โจมตีสามารถปรับเปลี่ยนวิธีการและพยายามเจาะระบบซ้ำได้อย่างต่อเนื่อง
จากสถานการณ์ดังกล่าว ทรู ดิจิทัล ไซเบอร์ซิเคียวริตี้ แนะนำให้องค์กรไทยยกระดับแนวทางป้องกันจากการรอรับมือเหตุการณ์ ไปสู่การสร้างความสามารถในการฟื้นตัว หรือ Cyber Resilience โดยต้องมองเห็นความเสี่ยงได้ครอบคลุม ตรวจจับความผิดปกติให้เร็ว ตอบสนองต่อเหตุการณ์ได้ทัน และกู้คืนระบบให้กลับมาใช้งานได้จริง เพื่อจำกัดความเสียหายและรักษาความต่อเนื่องของธุรกิจ
ทรู ดิจิทัล ไซเบอร์ซิเคียวริตี้ กับความเสี่ยงที่องค์กรไทยต้องรู้
ข้อมูลจากผู้เชี่ยวชาญระบุว่า องค์กรไทยถูกโจมตีทางไซเบอร์เฉลี่ยมากกว่า 3,200 ครั้งต่อองค์กรต่อสัปดาห์ ซึ่งสูงกว่าค่าเฉลี่ยโลกอย่างมีนัยสำคัญ ขณะเดียวกัน ประเทศไทยยังอยู่ในกลุ่มประเทศที่พบการโจมตีด้วย Ransomware สูง สะท้อนว่าภัยไซเบอร์ไม่ได้จำกัดอยู่แค่การขโมยข้อมูลหรือเรียกค่าไถ่เท่านั้น แต่ยังอาจทำให้ระบบงานหยุดชะงัก กระทบการผลิต การให้บริการ และชีวิตประจำวันของประชาชน
ภาคการผลิตถือเป็นหนึ่งในเป้าหมายสำคัญของการโจมตี เนื่องจากมีระบบควบคุมเครื่องจักรและเทคโนโลยีปฏิบัติการ หรือ OT ที่เชื่อมต่อกับเครือข่ายมากขึ้น หากผู้โจมตีเข้าถึงระบบเหล่านี้ได้ ผลกระทบอาจลุกลามจากโลกดิจิทัลไปสู่การปฏิบัติงานจริง นอกจากนี้ พลังงาน สาธารณสุข การเงิน และธุรกิจขนาดเล็กก็ต้องเฝ้าระวัง เพราะอาจเป็นช่องทางให้แฮกเกอร์ใช้โจมตีองค์กรขนาดใหญ่ผ่านคู่ค้าหรือผู้ให้บริการภายนอก
ทรู ดิจิทัล ไซเบอร์ซิเคียวริตี้ แนะ 4 หัวใจของ Cyber Resilience
การป้องกันภัยไซเบอร์ที่มีประสิทธิภาพไม่ควรพึ่งพาเครื่องมือเพียงชนิดเดียว องค์กรควรวางแผนให้ครอบคลุมทั้งเทคโนโลยี บุคลากร และกระบวนการ โดยมีองค์ประกอบสำคัญ 4 ด้าน ดังนี้
- มองเห็น: ตรวจสอบความเสี่ยงและกิจกรรมที่เกิดขึ้นในระบบ IT, OT และคลาวด์อย่างครอบคลุม เพื่อไม่ให้มีจุดอับสายตา
- ตรวจจับเร็ว: เฝ้าระวังตลอด 24 ชั่วโมง พร้อมใช้ระบบวิเคราะห์พฤติกรรมผิดปกติและ AI เพื่อช่วยคัดกรองสัญญาณเตือนจำนวนมาก
- ตอบสนองทัน: จัดทำแผนรับมือเหตุการณ์ที่ชัดเจน กำหนดผู้รับผิดชอบ และฝึกซ้อมอย่างสม่ำเสมอ เพื่อให้ตัดสินใจได้รวดเร็วเมื่อเกิดเหตุจริง
- กู้คืนได้จริง: จัดเก็บข้อมูลสำรองแยกจากเครือข่ายหลัก และทดสอบการกู้คืนเป็นประจำ เพื่อให้มั่นใจว่าสามารถกลับมาให้บริการได้เมื่อระบบถูกโจมตี
อีกประเด็นที่ไม่ควรมองข้ามคือการควบคุมสิทธิ์การเข้าถึงระบบ องค์กรควรให้สิทธิ์เท่าที่จำเป็น ใช้การยืนยันตัวตนหลายปัจจัย หรือ MFA และทบทวนบัญชีผู้ใช้งานอย่างต่อเนื่อง โดยเฉพาะบัญชีของผู้ดูแลระบบและผู้ให้บริการภายนอก เพราะบัญชีที่ถูกต้องตามระบบอาจถูกนำไปใช้เป็นเครื่องมือโจมตีได้เช่นกัน
นอกจากนั้น การสร้างความตระหนักรู้ให้พนักงานก็มีความสำคัญไม่แพ้เทคโนโลยี พนักงานควรรู้จักอีเมลหลอกลวง ลิงก์ที่น่าสงสัย การขอข้อมูลผิดปกติ และขั้นตอนการแจ้งเหตุอย่างรวดเร็ว เมื่อทุกคนในองค์กรมีความเข้าใจร่วมกัน โอกาสที่แฮกเกอร์จะใช้ความผิดพลาดของมนุษย์เป็นช่องทางเข้าสู่ระบบก็จะลดลง
AI ช่วยยกระดับศูนย์ SOC ให้รับมือภัยคุกคามได้เร็วขึ้น
เมื่อแฮกเกอร์นำ AI มาใช้สร้างการโจมตีที่รวดเร็วและซับซ้อนขึ้น การเฝ้าระวังโดยอาศัยบุคลากรเพียงอย่างเดียวอาจไม่เพียงพอ ศูนย์ปฏิบัติการความปลอดภัยไซเบอร์ หรือ SOC จึงต้องมีเทคโนโลยีเข้ามาช่วยจัดการข้อมูลจำนวนมาก โดย Agentic AI สามารถสนับสนุนการคัดกรองการแจ้งเตือน วิเคราะห์พฤติกรรมที่ผิดปกติ และช่วยจัดลำดับความสำคัญของเหตุการณ์ได้รวดเร็วยิ่งขึ้น
อย่างไรก็ตาม AI ไม่ได้เข้ามาแทนที่ผู้เชี่ยวชาญทั้งหมด บุคลากรยังคงมีบทบาทสำคัญในการสืบสวนเชิงลึก ประเมินผลกระทบ ตัดสินใจในสถานการณ์ซับซ้อน และกำหนดแนวทางตอบสนองที่เหมาะสม การทำงานร่วมกันระหว่าง AI กับผู้เชี่ยวชาญจึงเป็นแนวทางที่ช่วยให้ SOC มีประสิทธิภาพมากขึ้น โดยเฉพาะองค์กรที่ต้องดูแลระบบจำนวนมากและมีการเชื่อมต่อทั้ง IT, OT และคลาวด์
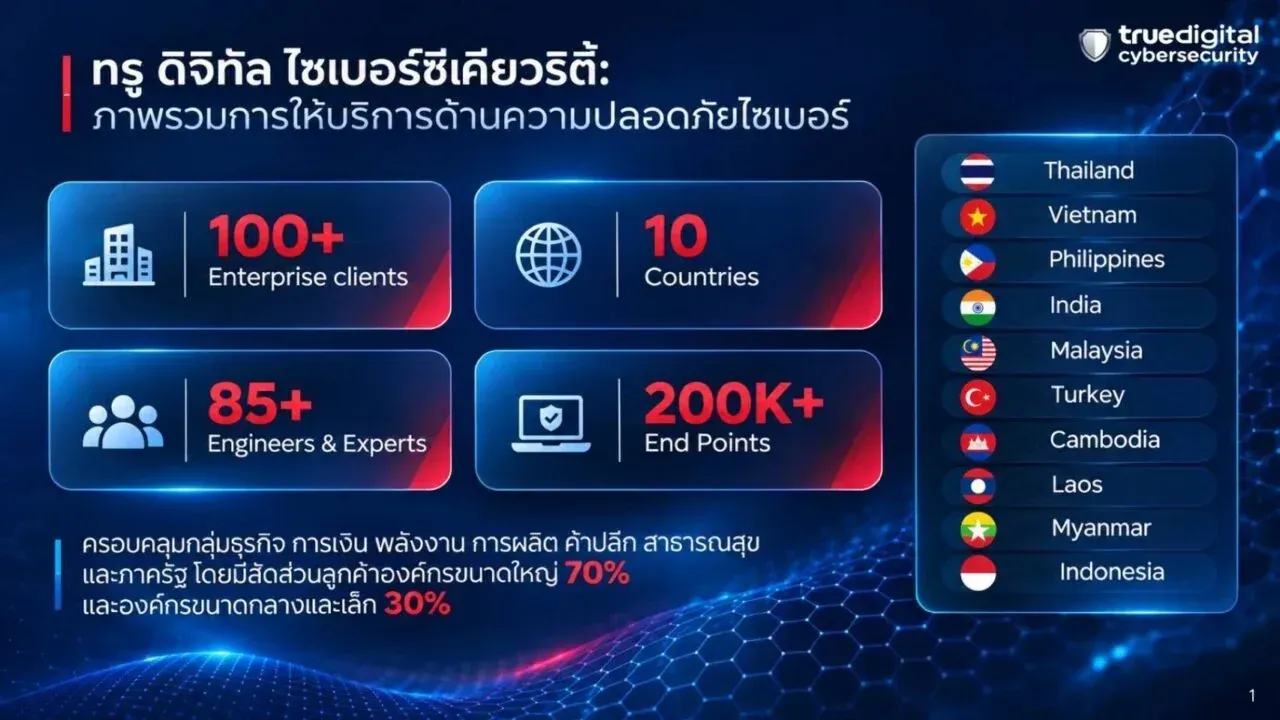
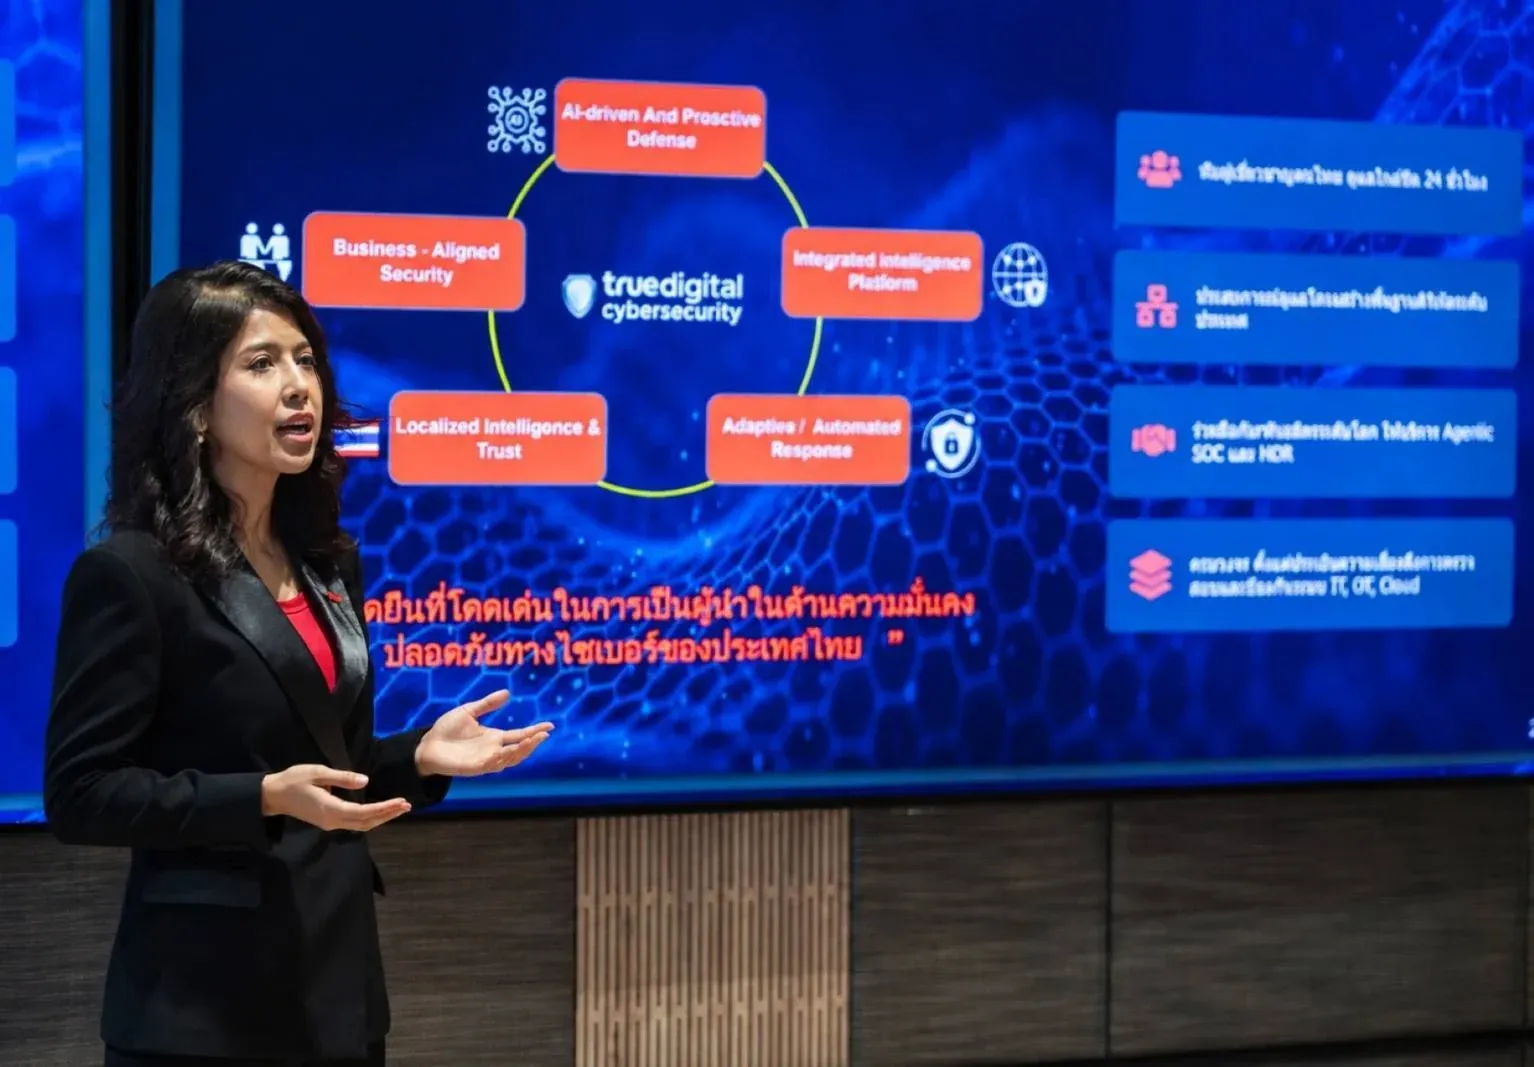
ทรู ดิจิทัล ไซเบอร์ซิเคียวริตี้ มุ่งนำเทคโนโลยีจากพันธมิตรระดับโลกมาผสานกับความเชี่ยวชาญของทีมงานไทย เพื่อให้บริการดูแลความปลอดภัยแบบครบวงจร ตั้งแต่การประเมินความเสี่ยง การป้องกัน การตรวจจับ การตอบสนอง ไปจนถึงการกู้คืนระบบ พร้อมการเฝ้าระวังตลอด 24 ชั่วโมง แนวทางนี้ช่วยให้องค์กรเข้าใจบริบทของตนเองมากขึ้น และสามารถวางแผนรับมือภัยคุกคามได้ตรงกับลักษณะธุรกิจ
ท้ายที่สุดแล้ว ไม่มีระบบใดที่รับประกันว่าจะป้องกันการโจมตีได้ทุกรูปแบบ สิ่งที่องค์กรทำได้คือเตรียมความพร้อมให้รอบด้าน ตั้งแต่การลดช่องโหว่ ควบคุมสิทธิ์ ตรวจจับเหตุผิดปกติ ฝึกซ้อมแผนฉุกเฉิน และทดสอบการกู้คืนข้อมูลอย่างจริงจัง หากองค์กรเริ่มลงมือวันนี้ ก็จะเพิ่มโอกาสลดความเสียหายและกลับมาดำเนินธุรกิจได้เร็วขึ้นเมื่อเกิดเหตุไม่คาดคิด
มุมมองสำคัญคือความปลอดภัยไซเบอร์ไม่ใช่หน้าที่ของฝ่ายไอทีเพียงฝ่ายเดียว แต่เป็นความรับผิดชอบร่วมกันของทั้งองค์กร การลงทุนในคน กระบวนการ และเทคโนโลยีอย่างสมดุล จะช่วยให้องค์กรไทยพร้อมรับมือภัยไซเบอร์ยุคใหม่ได้อย่างมั่นใจและยั่งยืน
ที่มา – ทรู ดิจิทัล ไซเบอร์ซิเคียวริตี้ ถอดรหัสภัยไซเบอร์ยุคใหม่ ชู AI เสริมความพร้อมองค์กรไทย