“สกมช.”ชี้องค์กรรัฐ“ยังน่ากังวล”ผลประเมินไซเบอร์ซีเคียวริตี้
“สกมช.”ชี้องค์กรรัฐ“ยังน่ากังวล”ผลประเมินไซเบอร์ซีเคียวริตี้
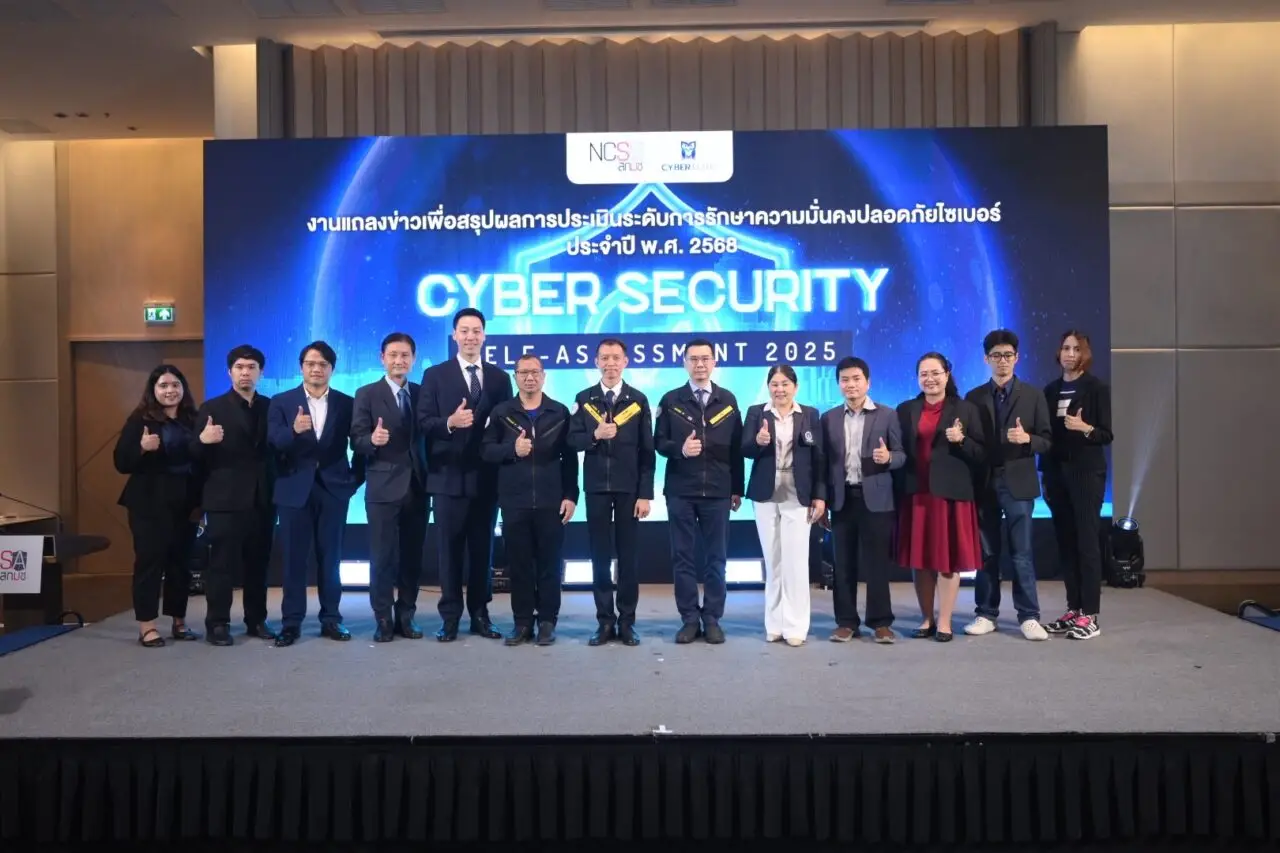
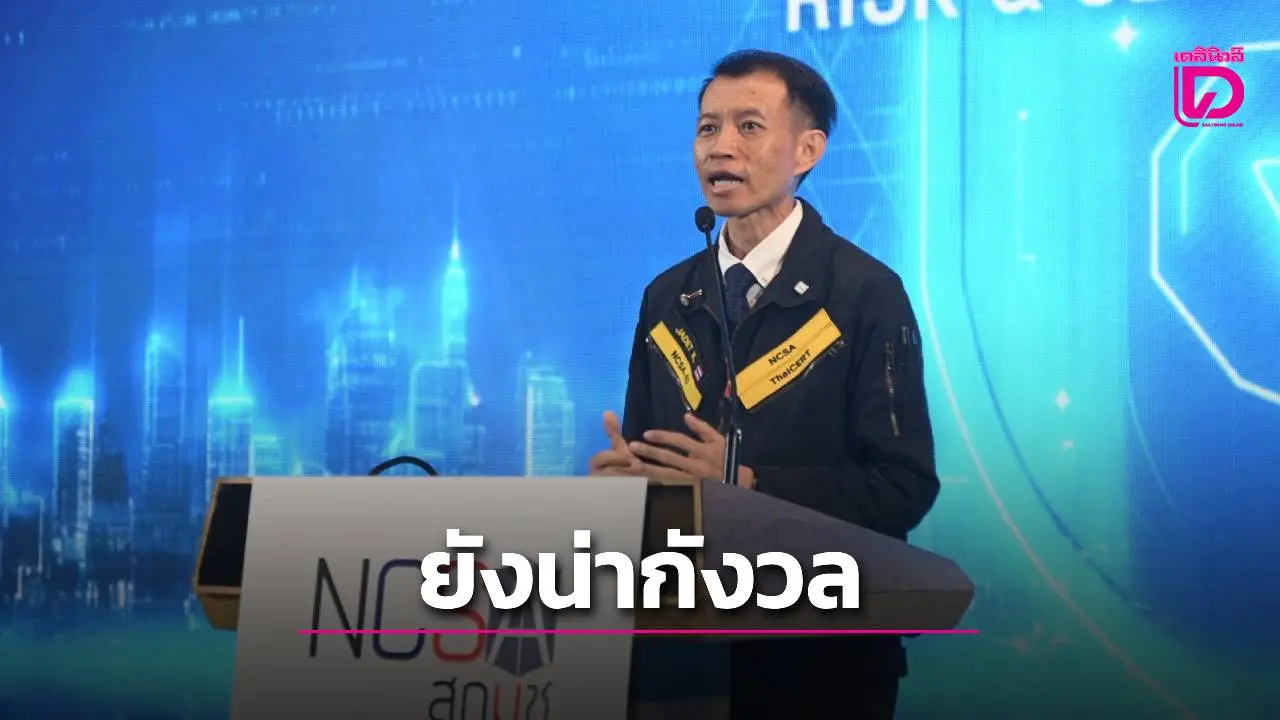
จากรายงานล่าสุดของสำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ หรือ สกมช. พบว่าสถานการณ์ความมั่นคงปลอดภัยไซเบอร์ขององค์กรรัฐในประเทศไทยยังคงอยู่ในระดับที่น่ากังวล โดยเฉพาะผลการประเมินประจำปี 2568 ที่สะท้อนจุดอ่อนหลายประการในการป้องกันภัยคุกคามทางไซเบอร์ พลอากาศตรีจเด็ด คูหะก้องกิจ ผู้ช่วยเลขาธิการ สกมช. ได้เปิดเผยข้อมูลสำคัญจากการประเมินนี้ ซึ่งครอบคลุมหน่วยงานรัฐ โครงสร้างพื้นฐานสำคัญทางสารสนเทศ และหน่วยงานกำกับดูแล
ในปีนี้ มีหน่วยงานทั้งสิ้น 298 แห่งที่สมัครเข้าร่วมการประเมินตนเอง โดยส่งผลการประเมินมา 191 หน่วยงาน นอกจากนี้ สกมช. ยังได้ดำเนินการประเมินเชิงลึกกับหน่วยงานหลักอีก 79 แห่ง ผลลัพธ์โดยรวมแสดงให้เห็นว่าคะแนนเฉลี่ยอยู่ที่ 79% ซึ่งจัดอยู่ในระดับปานกลางเท่านั้น แม้ว่าหน่วยงานกำกับดูแลจะทำคะแนนสูงสุดที่ 91% และหน่วยงานโครงสร้างพื้นฐานสำคัญทางสารสนเทศจะได้ 89% แต่ภาครัฐทั่วไปกลับลดลงเหลือเพียง 59% จาก 65% ในปีก่อนหน้า สิ่งนี้บ่งชี้ว่า “สกมช.”ชี้องค์กรรัฐ“ยังน่ากังวล”ผลประเมินไซเบอร์ซีเคียวริตี้ โดยเฉพาะการปฏิบัติตาม พ.ร.บ. ว่าด้วยการรักษาความมั่นคงปลอดภัยไซเบอร์ พ.ศ. 2562 ที่ยังไม่ครบถ้วนในหลายหน่วยงาน
ช่องโหว่หลักที่ต้องเร่งแก้ไข
พลอากาศตรีจเด็ด เน้นย้ำถึงช่องว่างสำคัญ 6 ประการที่พบในการประเมิน โดยหน่วยงานรัฐจำนวนมากยังขาดระบบที่แข็งแกร่งในการจัดการความเสี่ยงด้านไซเบอร์ ประการแรก คือ การบริหารจัดการความเสี่ยงและช่องโหว่ที่ไม่มีทะเบียนความเสี่ยงอย่างเป็นระบบ ทำให้ยากต่อการติดตามและป้องกัน ประการที่สอง คือ การขาดแผนรับมือเหตุการณ์และการซ้อมแผน ซึ่งเป็นปัจจัยสำคัญในการลดผลกระทบจากภัยคุกคาม ประการที่สาม คือ การไม่มีแผนความต่อเนื่องทางธุรกิจและการสื่อสารในภาวะวิกฤต ซึ่งอาจนำไปสู่ความเสียหายรุนแรงหากเกิดเหตุการณ์จริง
นอกจากนี้ ยังมีปัญหาการไม่ควบคุมผู้ให้บริการภายนอกและขาดข้อกำหนดด้านความมั่นคงในสัญญา การไม่มีระบบจัดการทรัพย์สินสารสนเทศที่ทันสมัย และการตั้งค่าความปลอดภัยพื้นฐานที่ไม่เป็นมาตรฐานเดียวกัน ข้อบกพร่องเหล่านี้สามารถยกตัวอย่างจากเหตุการณ์จริง เช่น การโจมตีด้วย ransomware ที่สนามบินกัวลาลัมเปอร์ในปี 2567 ซึ่งก่อให้เกิดความเสียหายกว่า 10 ล้านดอลลาร์สหรัฐ สะท้อนว่าหากองค์กรรัฐไม่เตรียมความพร้อมเชิงระบบ ผลกระทบอาจลุกลามสู่โครงสร้างพื้นฐานระดับชาติ
แนวโน้มภัยคุกคามไซเบอร์ที่เพิ่มขึ้น
จากโครงการ TH-NCRAF ที่ สกมช. ร่วมกับมหาวิทยาลัยมหิดล พบภัยคุกคามไซเบอร์ที่โดดเด่น 3 อันดับแรก ได้แก่ การใช้ประโยชน์จากช่องโหว่ภายในองค์กร การเข้าถึงระบบหรือข้อมูลโดยไม่ได้รับอนุญาต และการโจมตีเพื่อบ่อนทำลายหรือปฏิเสธการให้บริการ (DoS/DDoS) นอกจากนี้ ยังมีภัยคุกคามที่เพิ่มขึ้นต่อเนื่อง เช่น Ransomware, Supply Chain Attack, Cloud Misconfiguration และ Phishing ซึ่งมีความรุนแรงมากขึ้นและยากต่อการควบคุม
- การใช้ประโยชน์จากช่องโหว่ภายใน: มักเกิดจากพนักงานที่ขาดการฝึกอบรมหรือระบบที่ล้าสมัย
- การเข้าถึงไม่ได้รับอนุญาต: ผ่านการโจมตีแบบ phishing หรือการขโมยรหัสผ่าน
- DoS/DDoS: ทำให้ระบบล่มและหยุดชะงักการให้บริการ
สถานการณ์นี้ย้ำเตือนว่า องค์กรรัฐจำเป็นต้องเสริมสร้างศักยภาพด้านไซเบอร์ซีเคียวริตี้ให้เข้มแข็งมากขึ้น เพื่อปกป้องข้อมูลและโครงสร้างพื้นฐานที่สำคัญ โดย สกมช. ได้แนะนำให้หน่วยงานเร่งพัฒนาแผนรับมือและลงทุนในเทคโนโลยีป้องกันทันสมัย
ในมุมมองของผู้เชี่ยวชาญ สิ่งสำคัญคือการสร้างวัฒนธรรมความมั่นคงปลอดภัยไซเบอร์ตั้งแต่ระดับบุคคลไปจนถึงองค์กร หากเราละเลย “สกมช.”ชี้องค์กรรัฐ“ยังน่ากังวล”ผลประเมินไซเบอร์ซีเคียวริตี้ อาจนำไปสู่ความเสี่ยงที่ใหญ่หลวงต่อความมั่นคงแห่งชาติ ดังนั้น หน่วยงานรัฐควรเริ่มจากการประเมินตนเองและขอคำปรึกษาจาก สกมช. เพื่อยกระดับการป้องกันให้ดีขึ้น หากคุณเป็นผู้บริหารองค์กร ลองตรวจสอบระบบของคุณวันนี้ เพื่อป้องกันภัยคุกคามในอนาคต
ที่มา – “สกมช.”ชี้องค์กรรัฐ“ยังน่ากังวล”ผลประเมินไซเบอร์ซีเคียวริตี้