HSBC ไทยรับมือภัยไซเบอร์ เสริมระบบความปลอดภัย
ในวันที่ธุรกรรมทางการเงินย้ายมาอยู่บนโลกออนไลน์มากขึ้น ความปลอดภัยของข้อมูลและระบบธนาคารกลายเป็นเรื่องใกล้ตัวของทุกคน ไม่ว่าจะเป็นลูกค้ารายบุคคล ธุรกิจขนาดเล็ก บริษัทข้ามชาติ หรือหน่วยงานภาครัฐ ข่าวการโจมตีทางไซเบอร์ที่เกิดขึ้นกับสถาบันการเงินทั่วโลกจึงสร้างความกังวลไม่น้อย อย่างไรก็ตาม HSBC ไทยรับมือภัยไซเบอร์ ด้วยการวางแผนและพัฒนาระบบความปลอดภัยมาอย่างต่อเนื่อง ไม่ได้รอให้เกิดเหตุการณ์แล้วจึงค่อยเริ่มต้นดำเนินการ
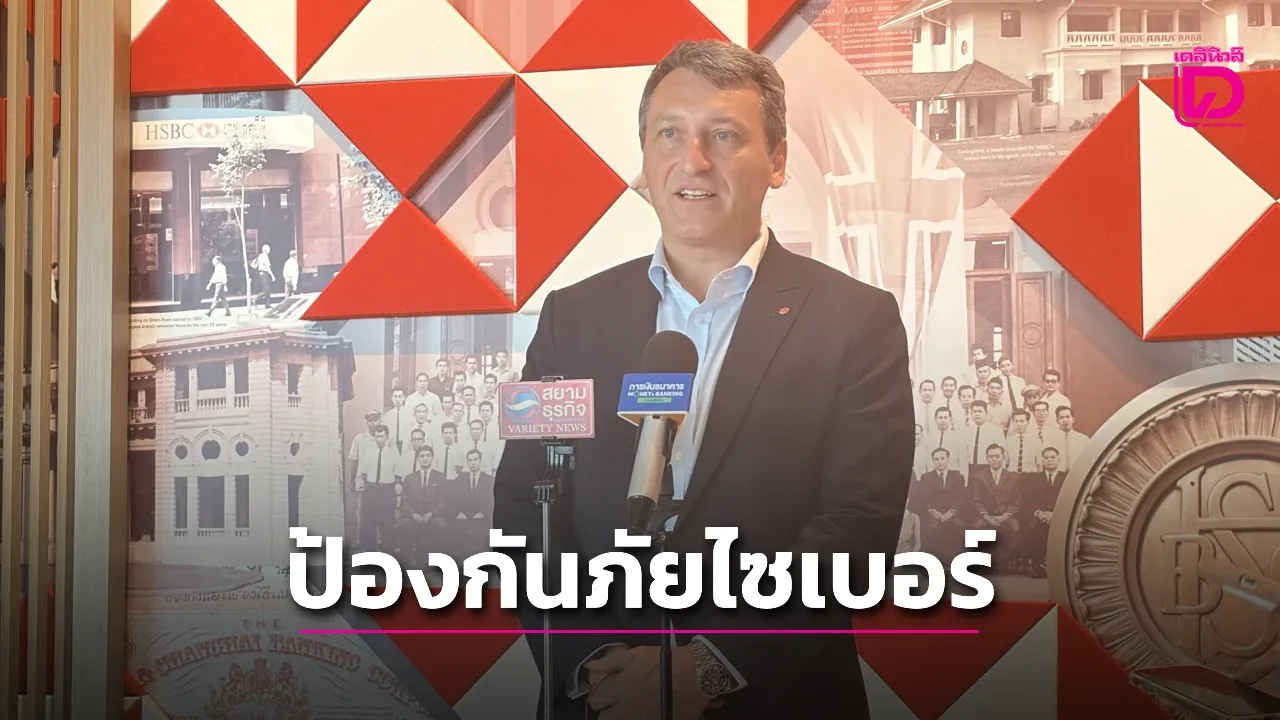
นายจอร์โจ กัมบา ประธานเจ้าหน้าที่บริหารและกรรมการผู้จัดการกลุ่มลูกค้าธุรกิจ ธนาคารเอชเอสบีซี ประเทศไทย เปิดเผยว่า ภัยคุกคามทางไซเบอร์เป็นหนึ่งในวาระสำคัญอันดับต้นๆ ของธนาคาร การดูแลเรื่องนี้จำเป็นต้องได้รับความร่วมมือจากผู้บริหารระดับสูง คณะทำงานด้านเทคโนโลยี ตลอดจนพนักงานทุกระดับ เพราะความเสี่ยงไม่ได้เกิดขึ้นเฉพาะจากระบบคอมพิวเตอร์เท่านั้น แต่ยังอาจมาจากพฤติกรรมของผู้ใช้งาน กระบวนการทำงาน และคู่ค้าทางธุรกิจด้วย
HSBC ไทยรับมือภัยไซเบอร์ ด้วยระบบหลายชั้น
หัวใจสำคัญของแนวทาง HSBC ไทยรับมือภัยไซเบอร์ คือการพัฒนาระบบคุ้มครองความปลอดภัยแบบหลายชั้น หรือ Multilayered Security Capabilities แนวคิดนี้เปรียบได้กับการมีประตูรักษาความปลอดภัยหลายชั้นในอาคาร แต่ละชั้นทำหน้าที่แตกต่างกัน ตั้งแต่การป้องกันไม่ให้ผู้ไม่หวังดีเข้าถึงระบบ การตรวจสอบกิจกรรมที่ผิดปกติ ไปจนถึงการตอบสนองอย่างรวดเร็วเมื่อพบสัญญาณความเสี่ยง
การป้องกันหลายชั้นช่วยลดการพึ่งพาเครื่องมือใดเครื่องมือหนึ่งเพียงอย่างเดียว หากกลไกหนึ่งไม่สามารถตรวจจับภัยคุกคามได้ ระบบในชั้นอื่นก็ยังมีโอกาสพบความผิดปกติและแจ้งเตือนทีมงานได้ แนวทางนี้มีความสำคัญมากในยุคที่อาชญากรไซเบอร์ใช้วิธีการซับซ้อนขึ้น และอาจเปลี่ยนรูปแบบการโจมตีได้ตลอดเวลา
HSBC ไทยรับมือภัยไซเบอร์ ด้วยการตรวจจับ เฝ้าระวัง และตอบสนอง
ระบบรักษาความปลอดภัยที่มีประสิทธิภาพไม่ได้หยุดอยู่แค่การป้องกันเท่านั้น แต่ต้องครอบคลุมกระบวนการตรวจจับ เฝ้าระวัง และตอบสนองอย่างครบวงจร ธนาคารจึงให้ความสำคัญกับการติดตามสัญญาณต่างๆ จากระบบและธุรกรรมอย่างต่อเนื่อง เพื่อค้นหาพฤติกรรมที่แตกต่างจากรูปแบบปกติ เช่น การเข้าสู่ระบบจากสถานที่ผิดปกติ การทำธุรกรรมจำนวนมากในระยะเวลาสั้น หรือการพยายามเข้าถึงข้อมูลที่ไม่เกี่ยวข้องกับหน้าที่ของผู้ใช้งาน
เมื่อระบบพบสัญญาณที่น่าสงสัย ทีมงานจะต้องประเมินสถานการณ์อย่างรวดเร็วว่าเป็นความผิดพลาดทั่วไปหรือเป็นภัยคุกคามจริง จากนั้นจึงเลือกมาตรการที่เหมาะสม เช่น การระงับการเข้าถึงชั่วคราว การตรวจสอบเพิ่มเติม การแยกระบบที่มีความเสี่ยง หรือการแจ้งเตือนผู้เกี่ยวข้อง กระบวนการที่เป็นระบบช่วยจำกัดผลกระทบและเพิ่มโอกาสในการป้องกันความเสียหายก่อนที่เหตุการณ์จะลุกลาม
เหตุใดความปลอดภัยไซเบอร์จึงเป็นหน้าที่ของผู้บริหาร
ในอดีต หลายองค์กรอาจมองว่าความปลอดภัยไซเบอร์เป็นเรื่องของฝ่ายไอทีเป็นหลัก แต่ปัจจุบันมุมมองดังกล่าวเปลี่ยนไปอย่างชัดเจน เพราะความเสียหายจากเหตุการณ์ไซเบอร์อาจกระทบต่อการดำเนินธุรกิจ ความเชื่อมั่นของลูกค้า ชื่อเสียงองค์กร และเสถียรภาพทางการเงิน ดังนั้น การกำหนดนโยบาย การจัดสรรงบประมาณ และการวางแผนรับมือจึงต้องได้รับการสนับสนุนจากผู้บริหารระดับสูง
ผู้บริหารยังมีบทบาทในการสร้างวัฒนธรรมความปลอดภัยภายในองค์กรด้วย พนักงานควรได้รับความรู้เกี่ยวกับอีเมลหลอกลวง รหัสผ่าน การยืนยันตัวตน และการจัดการข้อมูลสำคัญอย่างสม่ำเสมอ เพราะแม้ระบบจะมีเทคโนโลยีทันสมัยเพียงใด หากผู้ใช้งานเผลอกดลิงก์อันตรายหรือเปิดเผยข้อมูลสำคัญ ความเสี่ยงก็ยังเกิดขึ้นได้
ความไว้วางใจคือเป้าหมายสำคัญของธนาคาร
เอชเอสบีซีตั้งเป้าหมายในการเป็น Preferred Bank Partner หรือธนาคารคู่ค้าที่ลูกค้าให้ความไว้วางใจมากที่สุด การจะบรรลุเป้าหมายนี้ไม่ได้พิจารณาเฉพาะคุณภาพของผลิตภัณฑ์ทางการเงินหรือความรวดเร็วในการให้บริการเท่านั้น แต่ยังรวมถึงความสามารถในการปกป้องข้อมูลลูกค้าและดูแลธุรกรรมให้ปลอดภัยด้วย
สำหรับลูกค้า ความมั่นใจว่าข้อมูลส่วนตัว ข้อมูลบัญชี และข้อมูลทางธุรกิจได้รับการคุ้มครอง ถือเป็นปัจจัยสำคัญในการตัดสินใจเลือกใช้บริการ โดยเฉพาะกลุ่มธุรกิจที่ต้องจัดการข้อมูลจำนวนมากและมีธุรกรรมระหว่างประเทศ ความปลอดภัยไซเบอร์จึงไม่ใช่เพียงมาตรฐานภายในของธนาคาร แต่เป็นส่วนหนึ่งของประสบการณ์และความสัมพันธ์ระยะยาวระหว่างธนาคารกับลูกค้า
ความร่วมมือจากทุกภาคส่วนช่วยลดความเสี่ยง
นอกจากการดำเนินงานภายในธนาคารแล้ว ความร่วมมือระหว่างภาครัฐ สถาบันการเงิน บริษัทเทคโนโลยี และภาคธุรกิจ ก็มีบทบาทสำคัญในการยกระดับความปลอดภัยของระบบการเงินโดยรวม เอชเอสบีซีแสดงความชื่นชมและเห็นพ้องกับทิศทางนโยบายของรัฐบาลที่มุ่งสร้างภูมิคุ้มกันและเตรียมความพร้อมรับมือภัยคุกคามทางไซเบอร์
การแลกเปลี่ยนข้อมูลเกี่ยวกับรูปแบบการโจมตี การแจ้งเตือนภัยอย่างรวดเร็ว และการกำหนดมาตรฐานด้านความปลอดภัยร่วมกัน จะช่วยให้ทุกฝ่ายรับมือกับภัยคุกคามได้มีประสิทธิภาพมากขึ้น เพราะอาชญากรรมไซเบอร์ไม่ได้จำกัดอยู่ที่องค์กรใดองค์กรหนึ่ง และเหตุการณ์ที่เกิดขึ้นกับหน่วยงานหนึ่งอาจเป็นสัญญาณเตือนให้หน่วยงานอื่นเตรียมตัวได้ทัน
สิ่งที่ลูกค้าและธุรกิจควรทำเพื่อเพิ่มความปลอดภัย
แม้ธนาคารจะมีระบบป้องกันหลายระดับ แต่ลูกค้าก็สามารถช่วยลดความเสี่ยงได้ด้วยพฤติกรรมง่ายๆ ในชีวิตประจำวัน โดยควรตรวจสอบข้อความและลิงก์ก่อนคลิก ไม่เปิดเผยรหัสผ่านหรือรหัสใช้ครั้งเดียวให้ผู้อื่น ตั้งรหัสผ่านที่คาดเดาได้ยาก และเปิดใช้การยืนยันตัวตนหลายขั้นตอนเมื่อมีบริการรองรับ นอกจากนี้ ควรอัปเดตระบบปฏิบัติการและแอปพลิเคชันให้เป็นเวอร์ชันล่าสุดอยู่เสมอ
- ตรวจสอบชื่อผู้ส่งและที่อยู่เว็บไซต์ก่อนกรอกข้อมูลสำคัญ
- ไม่ใช้รหัสผ่านเดียวกันกับหลายบริการ
- หลีกเลี่ยงการทำธุรกรรมผ่านเครือข่าย Wi-Fi สาธารณะที่ไม่น่าเชื่อถือ
- รีบแจ้งธนาคารทันทีเมื่อพบธุรกรรมผิดปกติหรือสงสัยว่าข้อมูลรั่วไหล
- อบรมพนักงานให้รู้เท่าทันฟิชชิงและกลโกงทางออนไลน์
มุมมองสำคัญ: ภัยไซเบอร์เปลี่ยนแปลงอยู่ตลอดเวลา การป้องกันจึงต้องพัฒนาอย่างต่อเนื่องเช่นกัน แนวทาง HSBC ไทยรับมือภัยไซเบอร์ ที่เน้นการตรวจจับ เฝ้าระวัง และตอบสนอง สะท้อนว่าความปลอดภัยไม่ใช่โครงการระยะสั้น แต่เป็นความรับผิดชอบร่วมกันของธนาคาร ลูกค้า ภาคธุรกิจ และภาครัฐ หากทุกฝ่ายเตรียมพร้อมและไม่ประมาท ความเชื่อมั่นต่อระบบการเงินไทยก็จะเติบโตได้อย่างมั่นคงในระยะยาว
ที่มา – HSBC ประเทศไทย รับมือภัยไซเบอร์ ชูระบบตรวจจับ เฝ้าระวัง ตอบสนอง