อีซี่ เน็ต ชี้ 3 สาเหตุข้อมูลไอทีองค์กรรั่วไหล
ในยุคที่ธุรกิจต้องพึ่งพาระบบออนไลน์แทบทุกขั้นตอน ข้อมูลขององค์กรกลายเป็นทรัพย์สินสำคัญที่ต้องดูแลไม่แพ้เงินทุนหรืออุปกรณ์สำนักงาน ไม่ว่าจะเป็นข้อมูลลูกค้า รายละเอียดการชำระเงิน เอกสารภายใน แผนธุรกิจ หรือทรัพย์สินทางปัญญา หากข้อมูลเหล่านี้รั่วไหล ย่อมสร้างผลกระทบต่อความน่าเชื่อถือและการดำเนินงานโดยตรง บทวิเคราะห์จาก อีซี่ เน็ต (ไทยแลนด์) จึงชี้ให้เห็นประเด็นที่องค์กรควรรีบให้ความสำคัญ โดยเฉพาะธุรกิจขนาดเล็กและขนาดกลางที่อาจคิดว่าตนเองไม่ใช่เป้าหมายของอาชญากรไซเบอร์
บทความนี้สรุปมุมมองเรื่อง อีซี่ เน็ต ชี้ 3 สาเหตุข้อมูลไอทีองค์กรรั่วไหล พร้อมแนวทางป้องกันที่สามารถนำไปปรับใช้ได้จริง เพื่อช่วยให้องค์กรลดความเสี่ยงและสร้างระบบรักษาความปลอดภัยที่เหมาะสมกับการทำงานยุคดิจิทัล
อีซี่ เน็ต ชี้ 3 สาเหตุข้อมูลไอทีองค์กรรั่วไหล
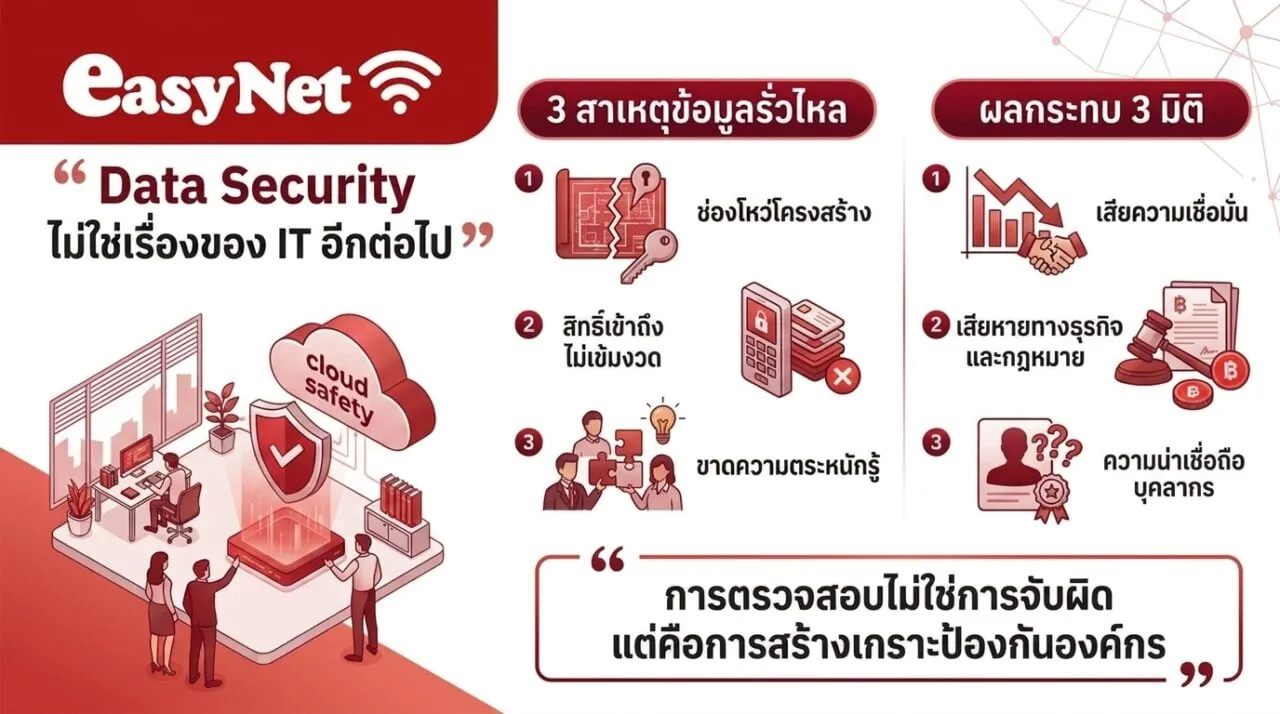
สาเหตุของข้อมูลรั่วไหลไม่ได้เกิดจากการโจมตีทางเทคนิคเพียงอย่างเดียว แต่เกี่ยวข้องกับคน กระบวนการ และการตั้งค่าระบบที่ขาดการตรวจสอบอย่างต่อเนื่อง องค์กรจำนวนไม่น้อยมีระบบอินเทอร์เน็ตใช้งานอยู่ทุกวัน แต่ไม่ทราบว่าใครกำลังเชื่อมต่ออุปกรณ์ใด เข้าถึงข้อมูลประเภทไหน หรือมีพฤติกรรมที่ผิดปกติเกิดขึ้นหรือไม่ การมองข้ามรายละเอียดเหล่านี้อาจเปิดช่องให้ภัยคุกคามเข้าถึงระบบได้ง่ายกว่าที่คาด
อีซี่ เน็ต ชี้ 3 สาเหตุข้อมูลไอทีองค์กรรั่วไหลอย่างไร
สาเหตุที่หนึ่ง: ขาดการยืนยันตัวตนและติดตามผู้ใช้งาน เมื่อองค์กรเปิดให้พนักงาน อุปกรณ์ส่วนตัว ผู้รับเหมา หรือแขกเข้าถึงเครือข่ายโดยไม่มีระบบยืนยันตัวตนที่ตรวจสอบได้ การระบุผู้ใช้งานเมื่อเกิดเหตุผิดปกติจะทำได้ยาก หากใช้เพียงรหัสผ่านร่วมกันหรือปล่อยให้บุคลากรเชื่อมต่ออินเทอร์เน็ตโดยไม่มีการบันทึกข้อมูล ก็อาจเกิดช่องว่างในการควบคุมและตรวจสอบทันที
องค์กรที่มีพนักงานตั้งแต่ 10 คนขึ้นไปและใช้งานอินเทอร์เน็ตในสถานที่หรือช่วงเวลาเดียวกัน ควรพิจารณาใช้ระบบ Traceable Authentication เพื่อให้ผู้ดูแลระบบเห็นภาพรวมของการใช้งานเครือข่าย ระบบลักษณะนี้ไม่ได้มีเป้าหมายเพื่อจับผิดพนักงาน แต่ช่วยสร้างความรับผิดชอบในการใช้งาน และทำให้สามารถตรวจสอบต้นทางของเหตุการณ์ได้อย่างรวดเร็ว
สาเหตุที่สอง: พนักงานขาดความรู้เท่าทันภัยไซเบอร์ อีเมลหลอกลวง ลิงก์ปลอม ไฟล์แนบอันตราย และการแอบอ้างเป็นผู้บริหารยังเป็นช่องทางยอดนิยมของกลุ่มมิจฉาชีพ แม้ระบบรักษาความปลอดภัยจะมีประสิทธิภาพสูง แต่หากผู้ใช้งานเผลอเปิดเผยรหัสผ่านหรือดาวน์โหลดไฟล์ที่ไม่ปลอดภัย ระบบก็อาจถูกเจาะได้ในเวลาอันสั้น
การอบรมพนักงานจึงควรทำอย่างสม่ำเสมอและใช้ตัวอย่างที่ใกล้ตัว เช่น วิธีสังเกตชื่อโดเมนปลอม การตรวจสอบผู้ส่งอีเมล การตั้งรหัสผ่านที่คาดเดายาก และการเปิดใช้การยืนยันตัวตนหลายขั้นตอน นอกจากนี้ควรกำหนดแนวทางแจ้งเหตุให้ชัดเจน เพื่อให้พนักงานกล้ารายงานเมื่อพบความผิดปกติโดยไม่ต้องกังวลว่าจะถูกตำหนิ
สาเหตุที่สาม: ระบบและกระบวนการรักษาความปลอดภัยไม่ทันสมัย การใช้ซอฟต์แวร์ที่ไม่ได้อัปเดต การตั้งค่าระบบแบบเปิดกว้างเกินความจำเป็น หรือการไม่มีแผนสำรองข้อมูล อาจทำให้ช่องโหว่เล็ก ๆ พัฒนาเป็นความเสียหายขนาดใหญ่ได้ องค์กรควรจัดทำบัญชีอุปกรณ์และซอฟต์แวร์ทั้งหมด ตรวจสอบสิทธิ์การเข้าถึงเป็นระยะ และติดตามแพตช์ความปลอดภัยจากผู้ให้บริการอย่างต่อเนื่อง
ผลกระทบจากข้อมูลรั่วไหลที่องค์กรต้องรับมือ
ข้อมูลรั่วไหลไม่ได้ทำให้องค์กรเสียค่าใช้จ่ายจากค่าปรับตามกฎหมายคุ้มครองข้อมูลส่วนบุคคล หรือ PDPA เท่านั้น แต่ยังส่งผลกระทบในหลายมิติ ประการแรกคือความเสียหายด้านการเงิน ทั้งค่าใช้จ่ายในการกู้คืนระบบ ค่าตรวจสอบเหตุการณ์ และค่าเยียวยาผู้ได้รับผลกระทบ ประการที่สองคือความเชื่อมั่นของลูกค้าและคู่ค้า ซึ่งอาจลดลงทันทีเมื่อพบว่าข้อมูลสำคัญไม่ได้รับการดูแลอย่างเหมาะสม
ประการสุดท้ายคือผลกระทบต่อการดำเนินธุรกิจ หากระบบถูกล็อกหรือหยุดให้บริการ พนักงานอาจไม่สามารถทำงานตามปกติ ลูกค้าไม่สามารถใช้บริการ และคู่ค้าอาจชะลอการทำธุรกรรมกับองค์กร ดังนั้นการป้องกันจึงคุ้มค่ากว่าการรอแก้ปัญหาหลังเกิดเหตุเสมอ
แนวทางสร้างระบบความปลอดภัยสำหรับองค์กร
- จัดทำบัญชีผู้ใช้งาน อุปกรณ์ และระบบสำคัญทั้งหมด เพื่อให้รู้ว่ามีอะไรอยู่ในเครือข่าย
- ใช้การยืนยันตัวตนที่ตรวจสอบย้อนหลังได้ และกำหนดสิทธิ์ตามหน้าที่ของแต่ละบุคคล
- เปิดใช้การยืนยันตัวตนหลายขั้นตอนสำหรับบัญชีที่เข้าถึงข้อมูลสำคัญ
- อัปเดตระบบปฏิบัติการ ซอฟต์แวร์ และอุปกรณ์เครือข่ายให้เป็นเวอร์ชันล่าสุด
- สำรองข้อมูลอย่างสม่ำเสมอ พร้อมทดสอบการกู้คืนเพื่อให้มั่นใจว่าสำรองข้อมูลใช้งานได้จริง
- อบรมพนักงานเรื่องฟิชชิง รหัสผ่าน และการใช้งานอุปกรณ์อย่างปลอดภัย
- จัดทำแผนรับมือเหตุการณ์ไซเบอร์ ระบุผู้รับผิดชอบและขั้นตอนแจ้งเหตุให้ชัดเจน
แนวคิด Enterprise-Grade Security และมาตรฐาน ISO/IEC 27001 เป็นอีกแนวทางที่ช่วยให้องค์กรวางระบบความปลอดภัยอย่างเป็นขั้นตอน โดยครอบคลุมทั้งนโยบาย การบริหารความเสี่ยง การควบคุมการเข้าถึง และการตรวจสอบปรับปรุงอย่างต่อเนื่อง มาตรฐานเหล่านี้ไม่ได้หมายความว่าองค์กรจะปลอดภัยจากภัยคุกคามร้อยเปอร์เซ็นต์ แต่ช่วยยกระดับความพร้อมและลดโอกาสเกิดความเสียหายได้อย่างเป็นระบบ
โดยสรุป อีซี่ เน็ต ชี้ 3 สาเหตุข้อมูลไอทีองค์กรรั่วไหล ว่ามีความเกี่ยวข้องกับการยืนยันตัวตนที่ไม่รัดกุม ความรู้ของผู้ใช้งาน และระบบรักษาความปลอดภัยที่ไม่ได้รับการดูแลอย่างต่อเนื่อง ธุรกิจทุกขนาดจึงควรเริ่มจากการสำรวจความเสี่ยงของตัวเอง แล้วค่อยวางมาตรการให้เหมาะกับงบประมาณและรูปแบบการทำงาน ความปลอดภัยทางไซเบอร์ไม่ใช่หน้าที่ของฝ่ายไอทีเพียงฝ่ายเดียว แต่เป็นความรับผิดชอบร่วมกันของทุกคนในองค์กร หากเริ่มลงมือวันนี้ ก็จะช่วยลดโอกาสที่ข้อมูลสำคัญจะกลายเป็นช่องโหว่ในวันข้างหน้า
ที่มา – “อีซี่ เน็ต” ชี้ 3 สาเหตุหลักทำข้อมูลระบบไอทีองค์กรรั่วไหล