สหรัฐคว่ำบาตรเครือข่ายแรงงานไอทีเกาหลีเหนือ
ข่าวการ สหรัฐคว่ำบาตรเครือข่ายแรงงานไอทีเกาหลีเหนือ สร้างความสนใจในแวดวงความมั่นคงไซเบอร์และธุรกิจระหว่างประเทศอย่างมาก หลังทางการสหรัฐเปิดเผยว่าแรงงานไอทีจากเกาหลีเหนือบางส่วนใช้วิธีปลอมตัวเป็นพนักงานของบริษัทในสหรัฐและประเทศอื่น ๆ เพื่อเข้าทำงาน รับค่าจ้าง และส่งรายได้กลับไปยังรัฐบาลเปียงยาง
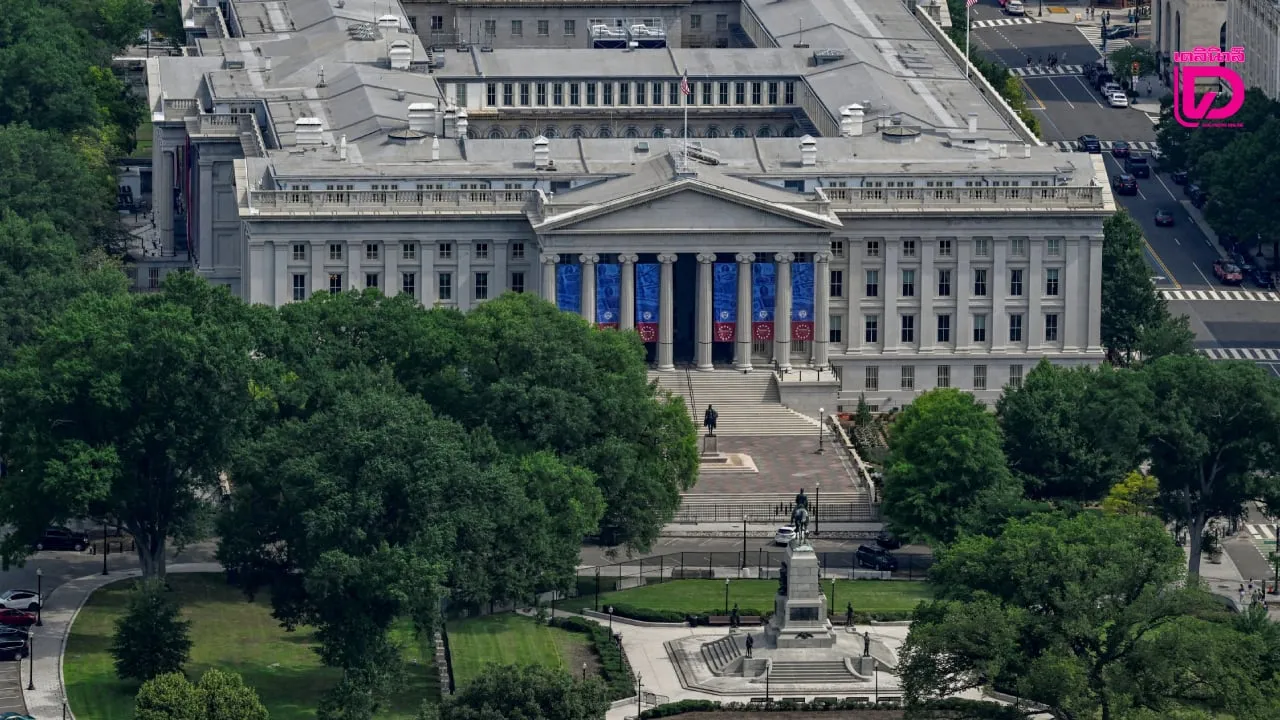
กระทรวงการคลังสหรัฐระบุว่า เครือข่ายดังกล่าวไม่ได้ทำงานอยู่เพียงพื้นที่ใดพื้นที่หนึ่ง แต่กระจายตัวผ่านบริษัท นายหน้า ผู้ประสานงาน และระบบการเงินในหลายประเทศ รูปแบบการดำเนินงานทำให้บริษัทที่ว่าจ้างอาจไม่รู้ตัวว่ากำลังจ่ายเงินให้กับบุคคลที่เกี่ยวข้องกับเกาหลีเหนือ หรือกำลังสนับสนุนเครือข่ายที่ถูกกล่าวหาว่าหลอกลวงธุรกิจอเมริกัน
สหรัฐคว่ำบาตรเครือข่ายแรงงานไอทีเกาหลีเหนือ
มาตรการคว่ำบาตรครั้งนี้มุ่งเป้าไปที่ผู้ประสานงานและพนักงานด้านไอทีของเกาหลีเหนือ ซึ่งพำนักอยู่ทั้งในเกาหลีเหนือและรัสเซีย รวมถึงหน่วยงานที่มีชื่อว่า ศูนย์พัฒนาด้านการเงินและเทคโนโลยีแห่งแรก นอกจากนี้ ยังมีบุคคลอีก 6 คนที่ถูกระบุว่ามีความเชื่อมโยงกับบริษัทดังกล่าว
สหรัฐเชื่อว่าแรงงานเหล่านี้ใช้ทักษะด้านซอฟต์แวร์ การพัฒนาเว็บไซต์ การดูแลระบบ และงานดิจิทัลรูปแบบต่าง ๆ เพื่อสมัครงานกับบริษัทต่างชาติ โดยอาจใช้ข้อมูลประจำตัวปลอม ทำงานผ่านผู้ติดต่อในประเทศที่สาม หรือใช้วิธีปกปิดแหล่งที่มาของรายได้ เมื่อได้รับค่าจ้างแล้ว เงินส่วนใหญ่จะถูกส่งต่อไปสนับสนุนโครงการอาวุธทำลายล้างและโครงการขีปนาวุธของรัฐบาลเกาหลีเหนือ
เบื้องหลังการคว่ำบาตรเครือข่ายแรงงานไอทีเกาหลีเหนือ
ประเด็นสำคัญของเรื่องนี้อยู่ที่การใช้แรงงานไอทีเป็นช่องทางหารายได้ให้กับรัฐบาลเปียงยาง แรงงานที่มีทักษะสามารถรับงานจากต่างประเทศได้โดยไม่จำเป็นต้องเดินทางไปทำงานในบริษัทโดยตรง ทำให้การตรวจสอบตัวตนและสถานที่ทำงานจริงเป็นเรื่องยากขึ้น โดยเฉพาะบริษัทที่รับสมัครพนักงานระยะไกลและใช้ผู้รับเหมาภายนอกจำนวนมาก
ในบางกรณี เครือข่ายอาจจัดเตรียมประวัติการทำงาน เอกสารยืนยันตัวตน หรือช่องทางรับเงินให้พร้อมก่อนสมัครงาน ขณะที่บางบริษัทอาจเห็นเพียงผลงานทางเทคนิคที่ดีและราคาค่าจ้างที่แข่งขันได้ จึงไม่ได้ตรวจสอบประวัติอย่างละเอียด ความเสี่ยงจึงไม่ได้มีแค่เรื่องการจ่ายเงินให้บุคคลที่ถูกคว่ำบาตร แต่ยังอาจรวมถึงการเข้าถึงข้อมูลภายใน ซอร์สโค้ด ระบบคลาวด์ และข้อมูลลูกค้าของบริษัทด้วย
รัฐบาลสหรัฐมองว่าเครือข่ายเหล่านี้แทรกซึมอยู่ในระบบการเงินโลก และจำเป็นต้องมีการตอบโต้ที่เป็นเอกภาพเพื่อรับมือกับภัยคุกคาม ก่อนหน้านี้ ออสเตรเลียและสหภาพยุโรปก็ประกาศมาตรการที่เกี่ยวข้องกับเกาหลีเหนือในเดือนเดียวกัน สะท้อนว่าหลายฝ่ายกำลังพยายามตัดช่องทางรายได้ที่อาจถูกนำไปใช้ในโครงการทางทหาร
ผลกระทบต่อบริษัทที่จ้างงานด้านไอที
สำหรับบริษัทเทคโนโลยีและธุรกิจที่จ้างงานทางไกล ข่าวนี้เป็นเครื่องเตือนใจว่าการตรวจสอบพนักงานไม่ควรพึ่งพาเพียงการสัมภาษณ์ออนไลน์หรือเอกสารที่ผู้สมัครส่งมาเท่านั้น บริษัทควรตรวจสอบข้อมูลหลายชั้น เช่น ประวัติการทำงาน แหล่งที่อยู่จริง ช่องทางรับเงิน ผู้ติดต่อฉุกเฉิน และความสอดคล้องของข้อมูลในแต่ละแพลตฟอร์ม
- ตรวจสอบตัวตนของผู้สมัครผ่านผู้ให้บริการที่น่าเชื่อถือ
- เปรียบเทียบข้อมูลประวัติการทำงานกับผลงานและเอกสารอ้างอิง
- กำหนดสิทธิ์การเข้าถึงข้อมูลตามหน้าที่ ไม่เปิดระบบทั้งหมดตั้งแต่เริ่มงาน
- ติดตามการทำธุรกรรมและบัญชีรับเงินที่เกี่ยวข้องกับบริษัท
- อบรมทีมทรัพยากรบุคคลและฝ่ายไอทีให้รู้จักสัญญาณความเสี่ยง
แม้การตรวจสอบเหล่านี้อาจเพิ่มเวลาและต้นทุนในการรับสมัคร แต่ถือเป็นการลงทุนด้านความปลอดภัยที่คุ้มค่า เพราะความเสียหายจากข้อมูลรั่วไหล การถูกโจมตีทางไซเบอร์ หรือการละเมิดมาตรการคว่ำบาตร อาจสูงกว่าค่าใช้จ่ายในการตรวจสอบหลายเท่า
บริษัทควรรับมืออย่างไรหลังสหรัฐคว่ำบาตรเครือข่ายแรงงานไอทีเกาหลีเหนือ
บริษัทควรเริ่มจากการทบทวนรายชื่อพนักงาน ผู้รับเหมา และผู้ให้บริการภายนอกที่เกี่ยวข้องกับงานไอทีทั้งหมด จากนั้นตรวจสอบว่าบุคคลหรือหน่วยงานเหล่านั้นมีชื่ออยู่ในบัญชีคว่ำบาตรของสหรัฐหรือประเทศพันธมิตรหรือไม่ หากพบข้อมูลผิดปกติ ควรจำกัดการเข้าถึงระบบ เก็บหลักฐาน และปรึกษาผู้เชี่ยวชาญด้านกฎหมายกับความปลอดภัยไซเบอร์ทันที
นอกจากการตรวจสอบตัวบุคคลแล้ว บริษัทควรให้ความสำคัญกับพฤติกรรมการทำงานด้วย เช่น ผู้สมัครไม่ยอมเปิดกล้องตลอดการสัมภาษณ์ ใช้อุปกรณ์หรือสถานที่ทำงานไม่ตรงกับข้อมูลที่แจ้ง เปลี่ยนบัญชีรับเงินหลายครั้ง หรือมีบุคคลอื่นเข้ามาช่วยตอบคำถามระหว่างการประชุม สัญญาณเหล่านี้ไม่ได้ยืนยันว่าบุคคลนั้นกระทำผิด แต่ควรนำไปตรวจสอบเพิ่มเติมอย่างรอบคอบ
มาตรการของสหรัฐเกิดขึ้นในช่วงที่ประธานาธิบดีโดนัลด์ ทรัมป์แสดงความสนใจที่จะกลับมาเจรจากับเกาหลีเหนืออีกครั้ง แม้รัฐบาลเปียงยางจะมีท่าทีสนใจการเจรจาทางการทูตเพื่อควบคุมโครงการนิวเคลียร์ไม่มากนัก ภาพรวมจึงสะท้อนความสัมพันธ์ที่มีทั้งความพยายามเปิดช่องทางพูดคุยและการใช้มาตรการกดดันควบคู่กัน
ก่อนหน้านี้ สหรัฐเคยคว่ำบาตรเครือข่ายแรงงานด้านไอทีของเกาหลีเหนืออีกกลุ่มหนึ่งมาแล้วในเดือนมีนาคม การดำเนินการครั้งล่าสุดจึงแสดงให้เห็นว่าทางการสหรัฐยังคงติดตามเส้นทางรายได้ของเกาหลีเหนืออย่างต่อเนื่อง และพยายามสกัดการใช้แรงงานดิจิทัลเป็นเครื่องมือหาเงินในตลาดโลก
โดยสรุป เหตุการณ์ สหรัฐคว่ำบาตรเครือข่ายแรงงานไอทีเกาหลีเหนือ ไม่ได้เป็นเพียงข่าวด้านการเมืองระหว่างประเทศ แต่ยังเกี่ยวข้องโดยตรงกับการจ้างงานออนไลน์ การคัดกรองบุคลากร และความปลอดภัยของข้อมูลในองค์กรยุคดิจิทัล ธุรกิจควรตรวจสอบคู่ค้าและพนักงานอย่างสม่ำเสมอ พร้อมวางระบบรักษาความปลอดภัยหลายชั้น เพื่อป้องกันไม่ให้ช่องทางการทำงานที่สะดวกกลายเป็นจุดอ่อนขององค์กร
มุมมองที่น่าสนใจคือ การทำงานระยะไกลจะเติบโตต่อไปอย่างแน่นอน แต่ความสะดวกควรมาพร้อมความรับผิดชอบ บริษัทที่ลงทุนกับการตรวจสอบตัวตนและความปลอดภัยตั้งแต่ต้น ย่อมพร้อมรับมือกับภัยคุกคามรูปแบบใหม่ได้ดีกว่า และช่วยให้ตลาดแรงงานดิจิทัลเติบโตอย่างน่าเชื่อถือในระยะยาว
ที่มา – สหรัฐคว่ำบาตรเครือข่ายแรงงานไอที “เกาหลีเหนือ” ฉ้อโกงธุรกิจอเมริกัน